GitHub Actions デプロイメント保護ルールの統合
GitHub が既存の定義済み保護ルールに加えてカスタム デプロイメント保護ルールを導入したことで、CI/CD ワークフローをより適切に制御し、カスタマイズされた条件を適用して、より高品質のアプリケーションを顧客に提供できるようになりました。
CI-CD プロセスを採用することで、開発者はいつでもデプロイメントをトリガーできます。 しかし、管理者としては、アプリケーションの可用性を維持するために、コード カバレッジやスケジュールされた展開ウィンドウなどの事前定義されたルールをいくつか用意して、展開プロセスを規制する必要があります。
概要
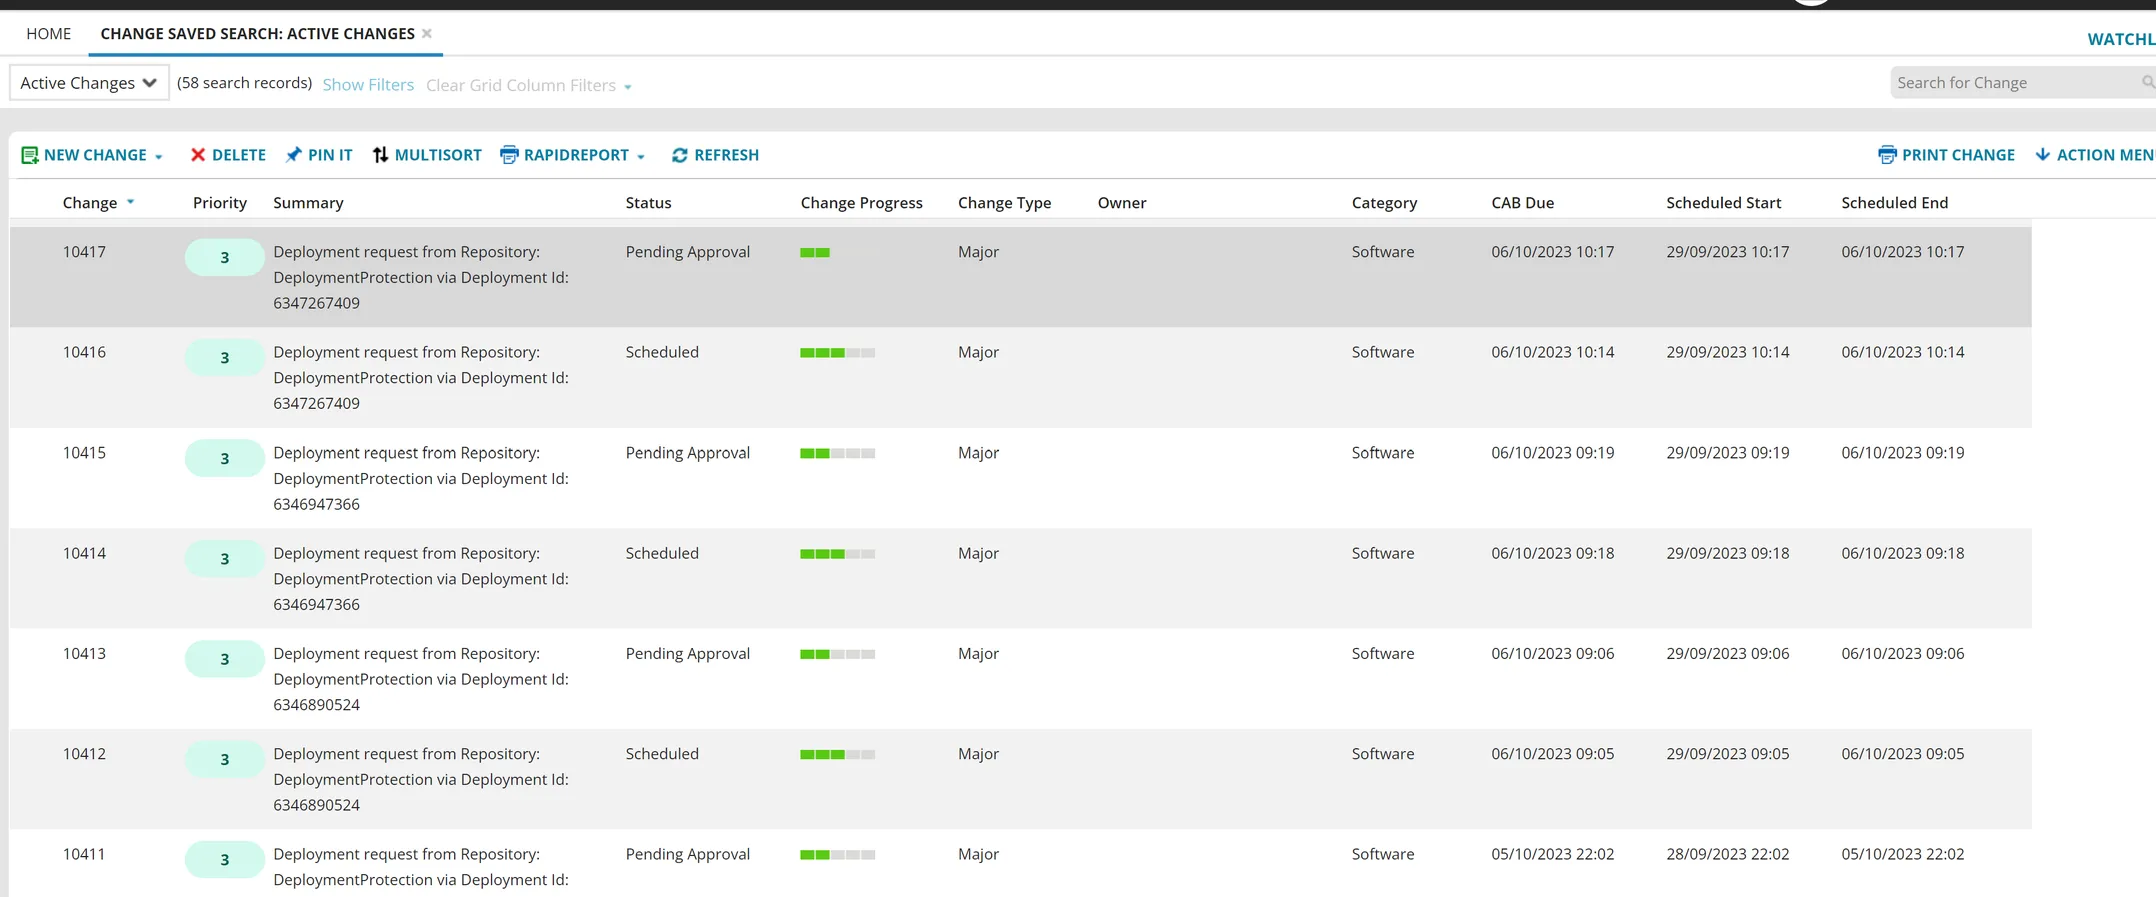
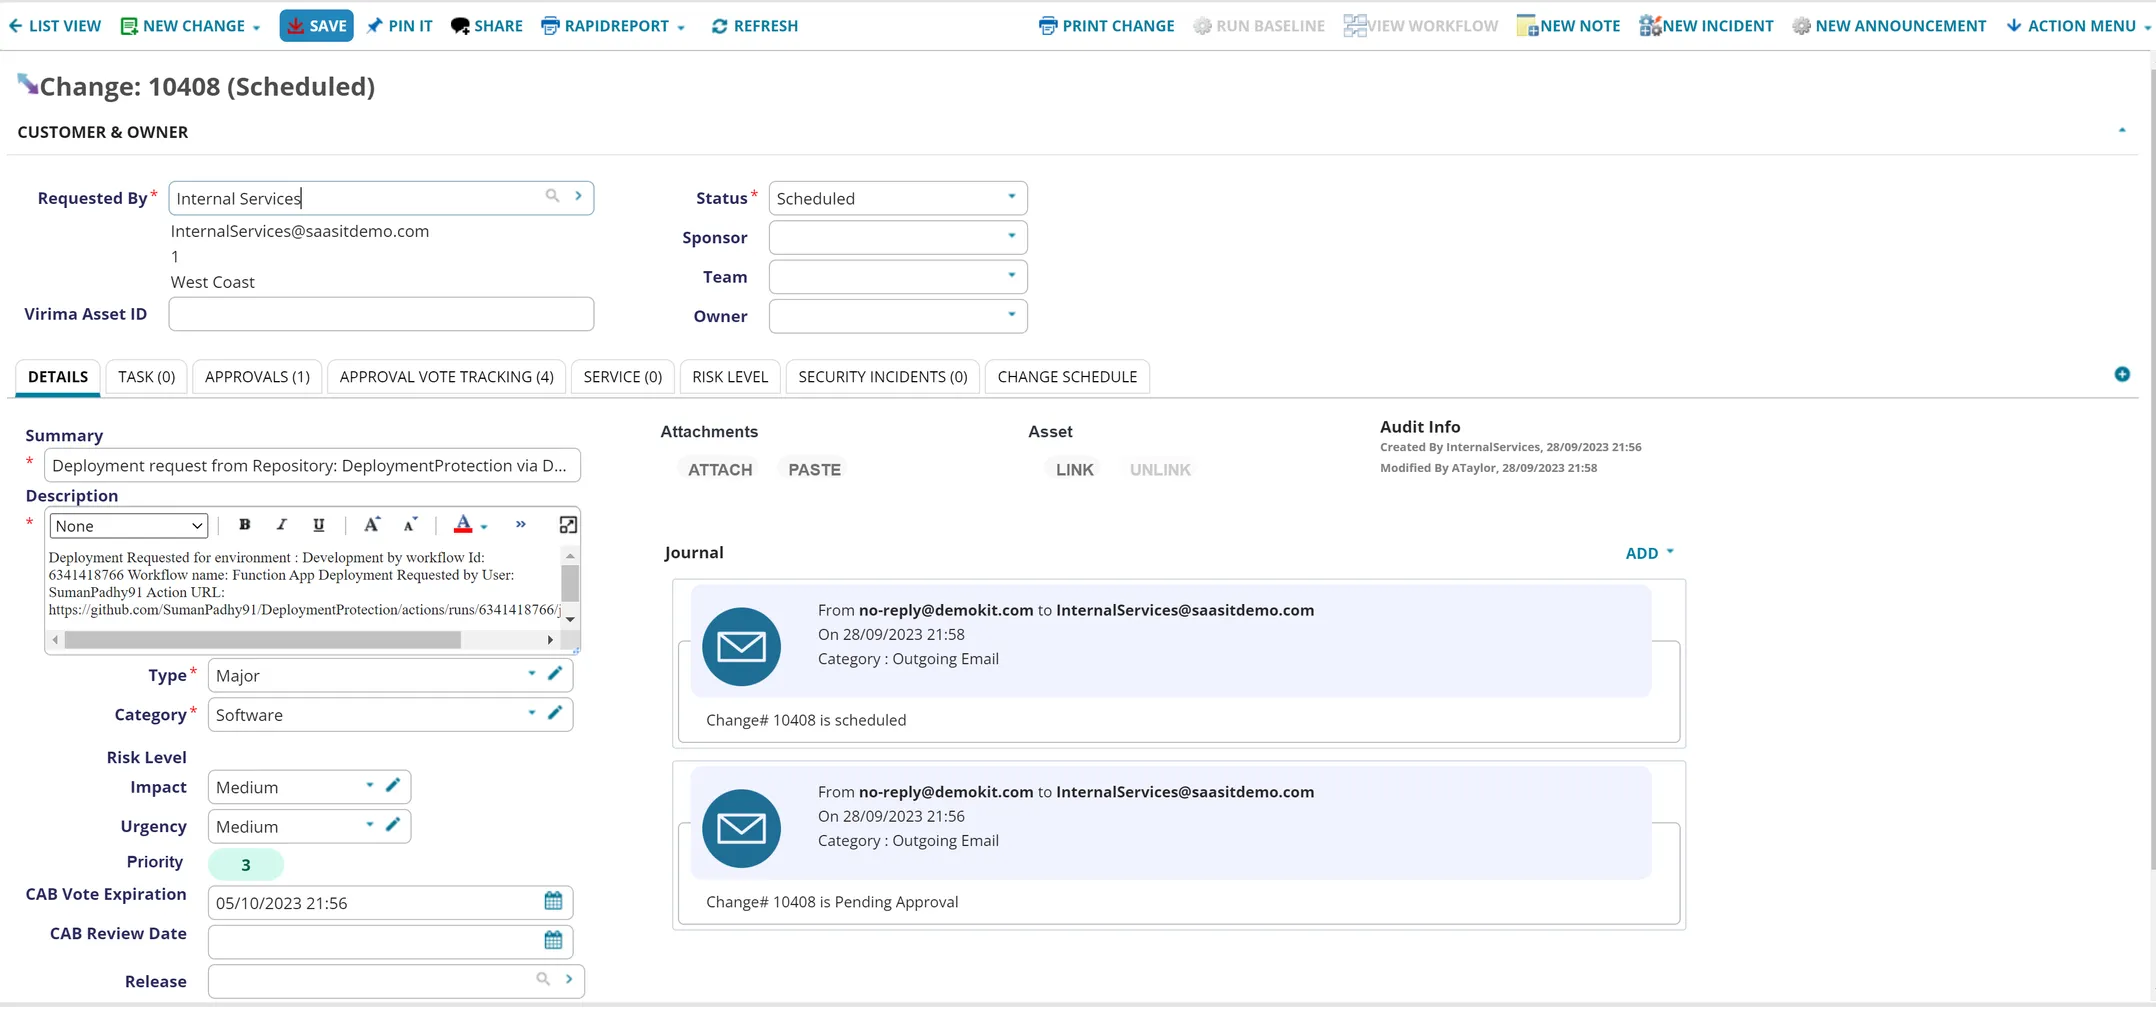
Ivanti サービス マネージャ は、変更管理を通じて展開プロセスを自動化し、展開履歴、承認、拒否を追跡してプロジェクト管理を向上させるのに役立ちます。
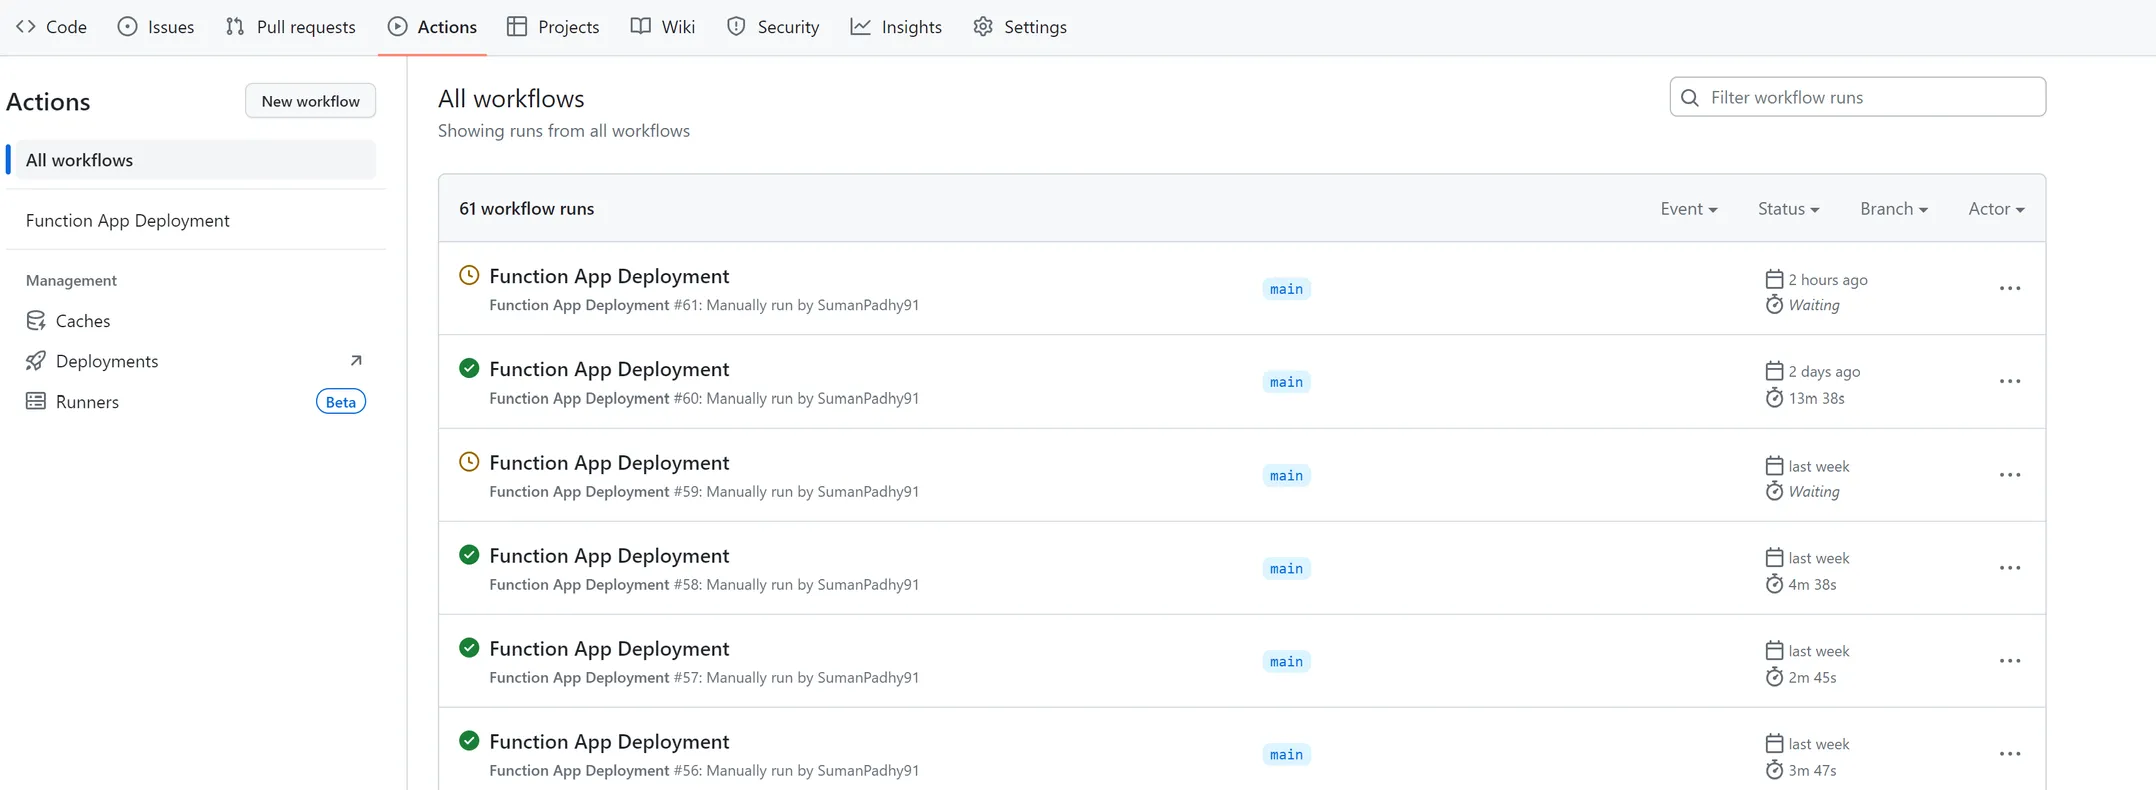
管理者は、変更要求を手動で作成し、 サービス マネージャ を通じてリリース プロセスを管理しました。 しかし、これの問題点は、デプロイメント要求が提出されたときや、デプロイメントが開始される前に変更が承認されたときに、変更要求が作成される保証がないことです。
したがって、プロセスを自動化するために サービス マネージャ の機能を拡張することが今求められています。 これは、カスタム デプロイメント保護ルールと 給与責任者 Webhook を活用することで実現されます。
カスタム展開保護ルールの概要
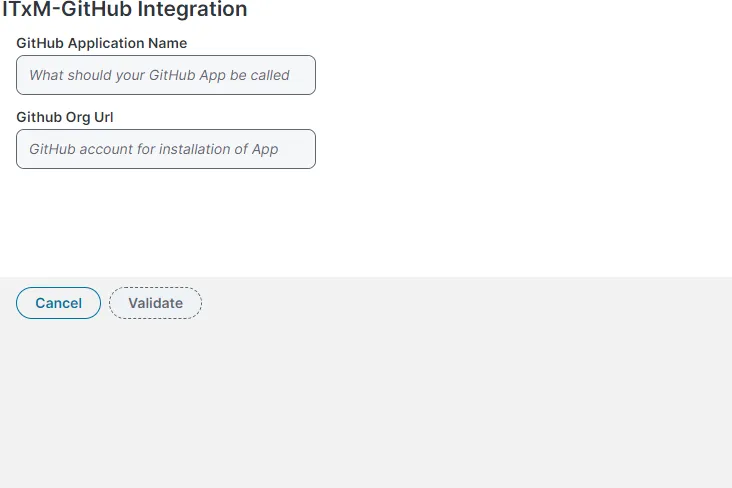
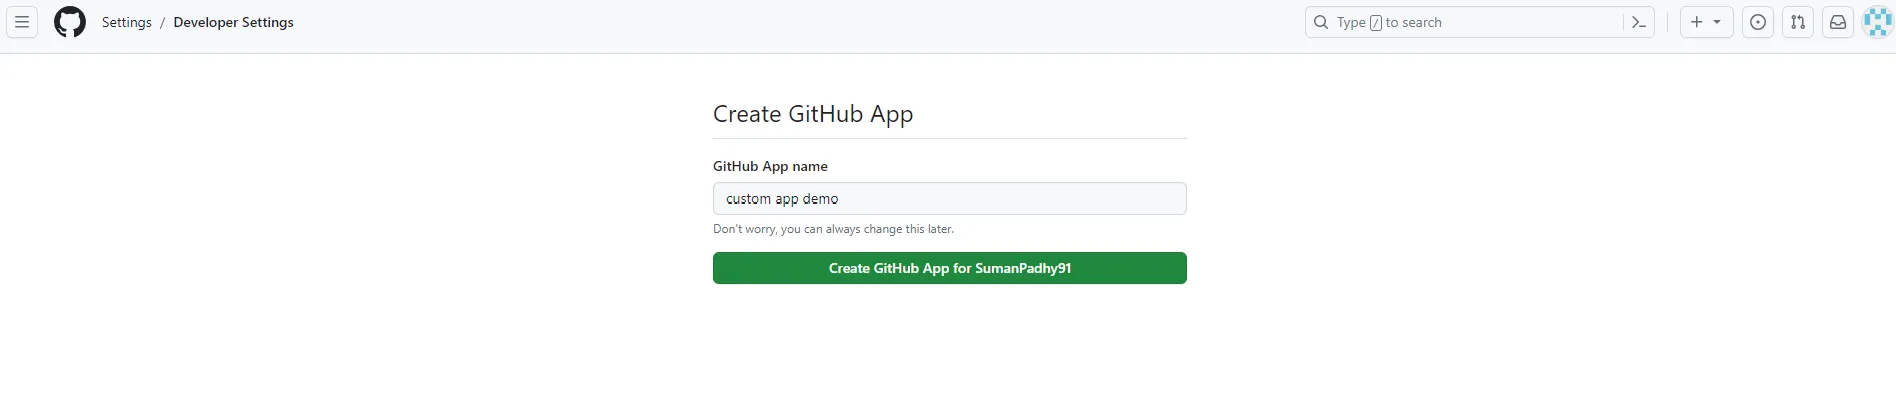
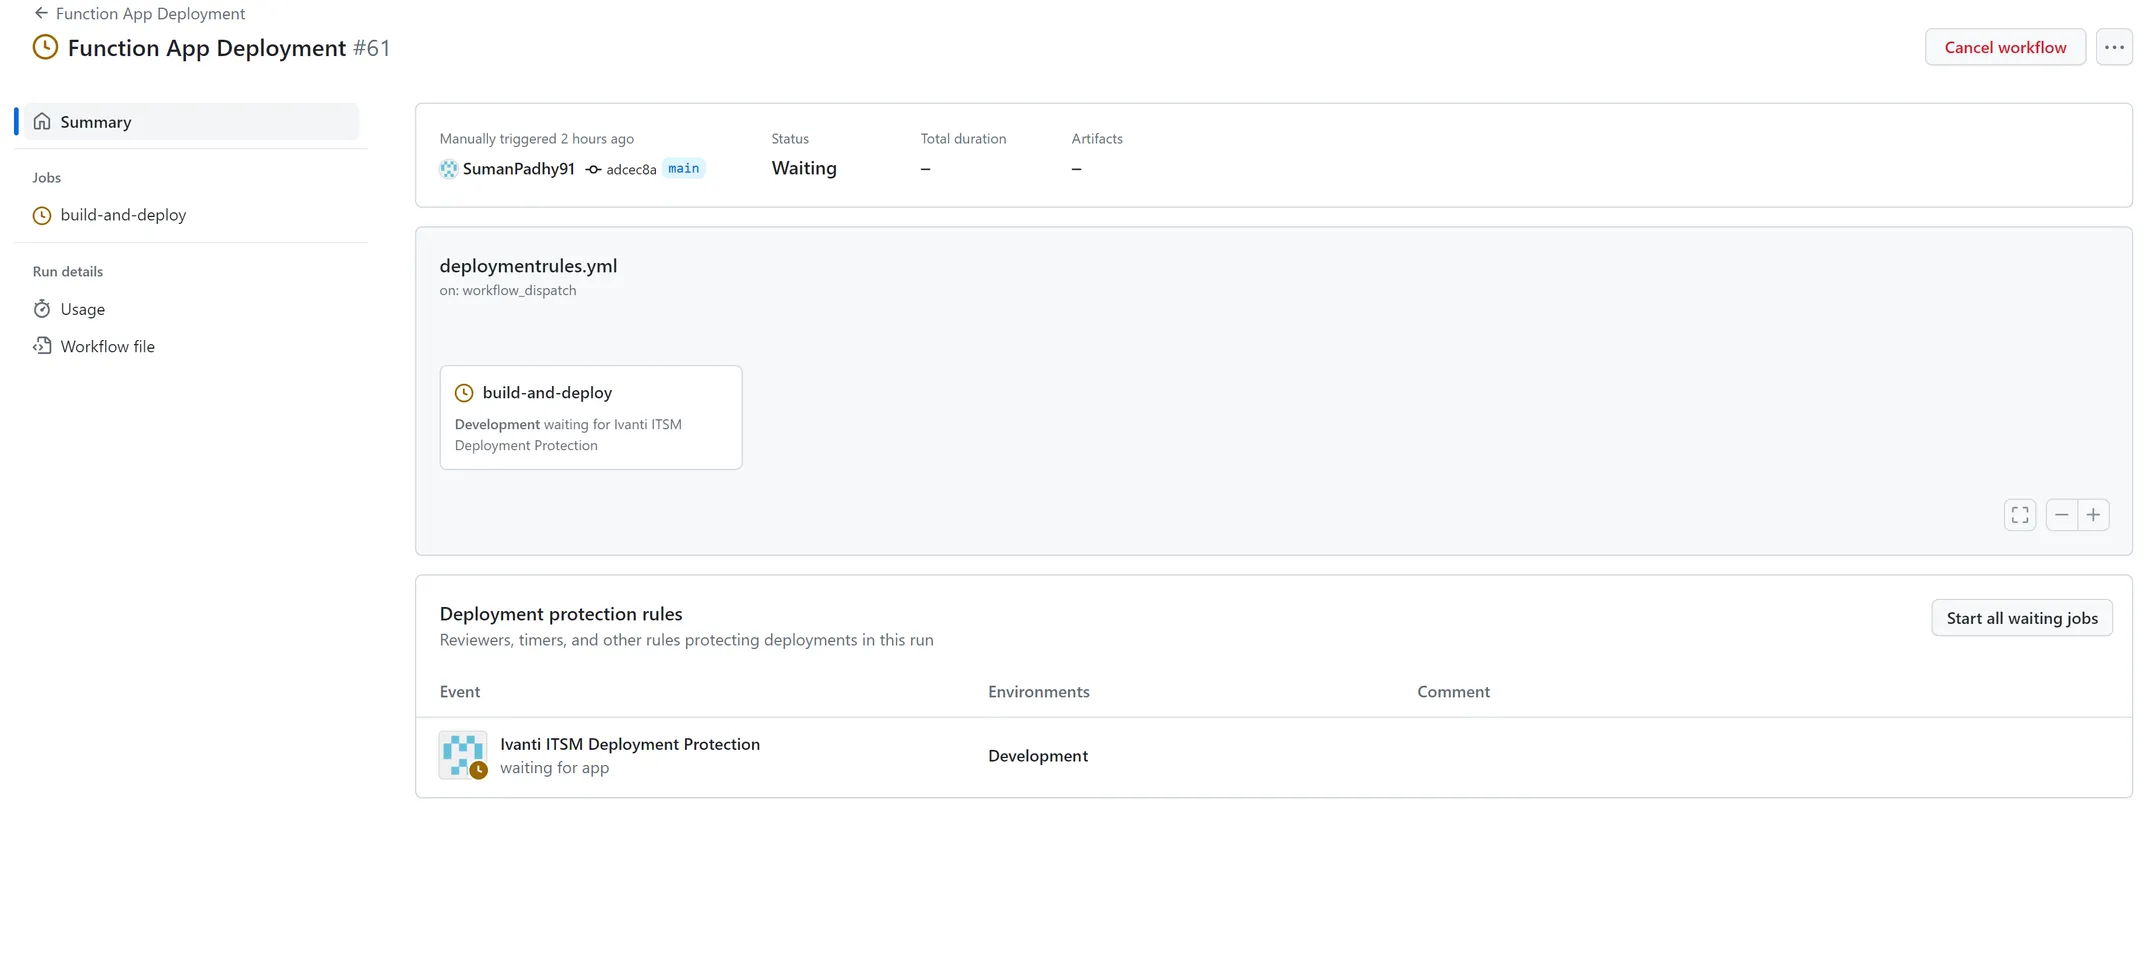
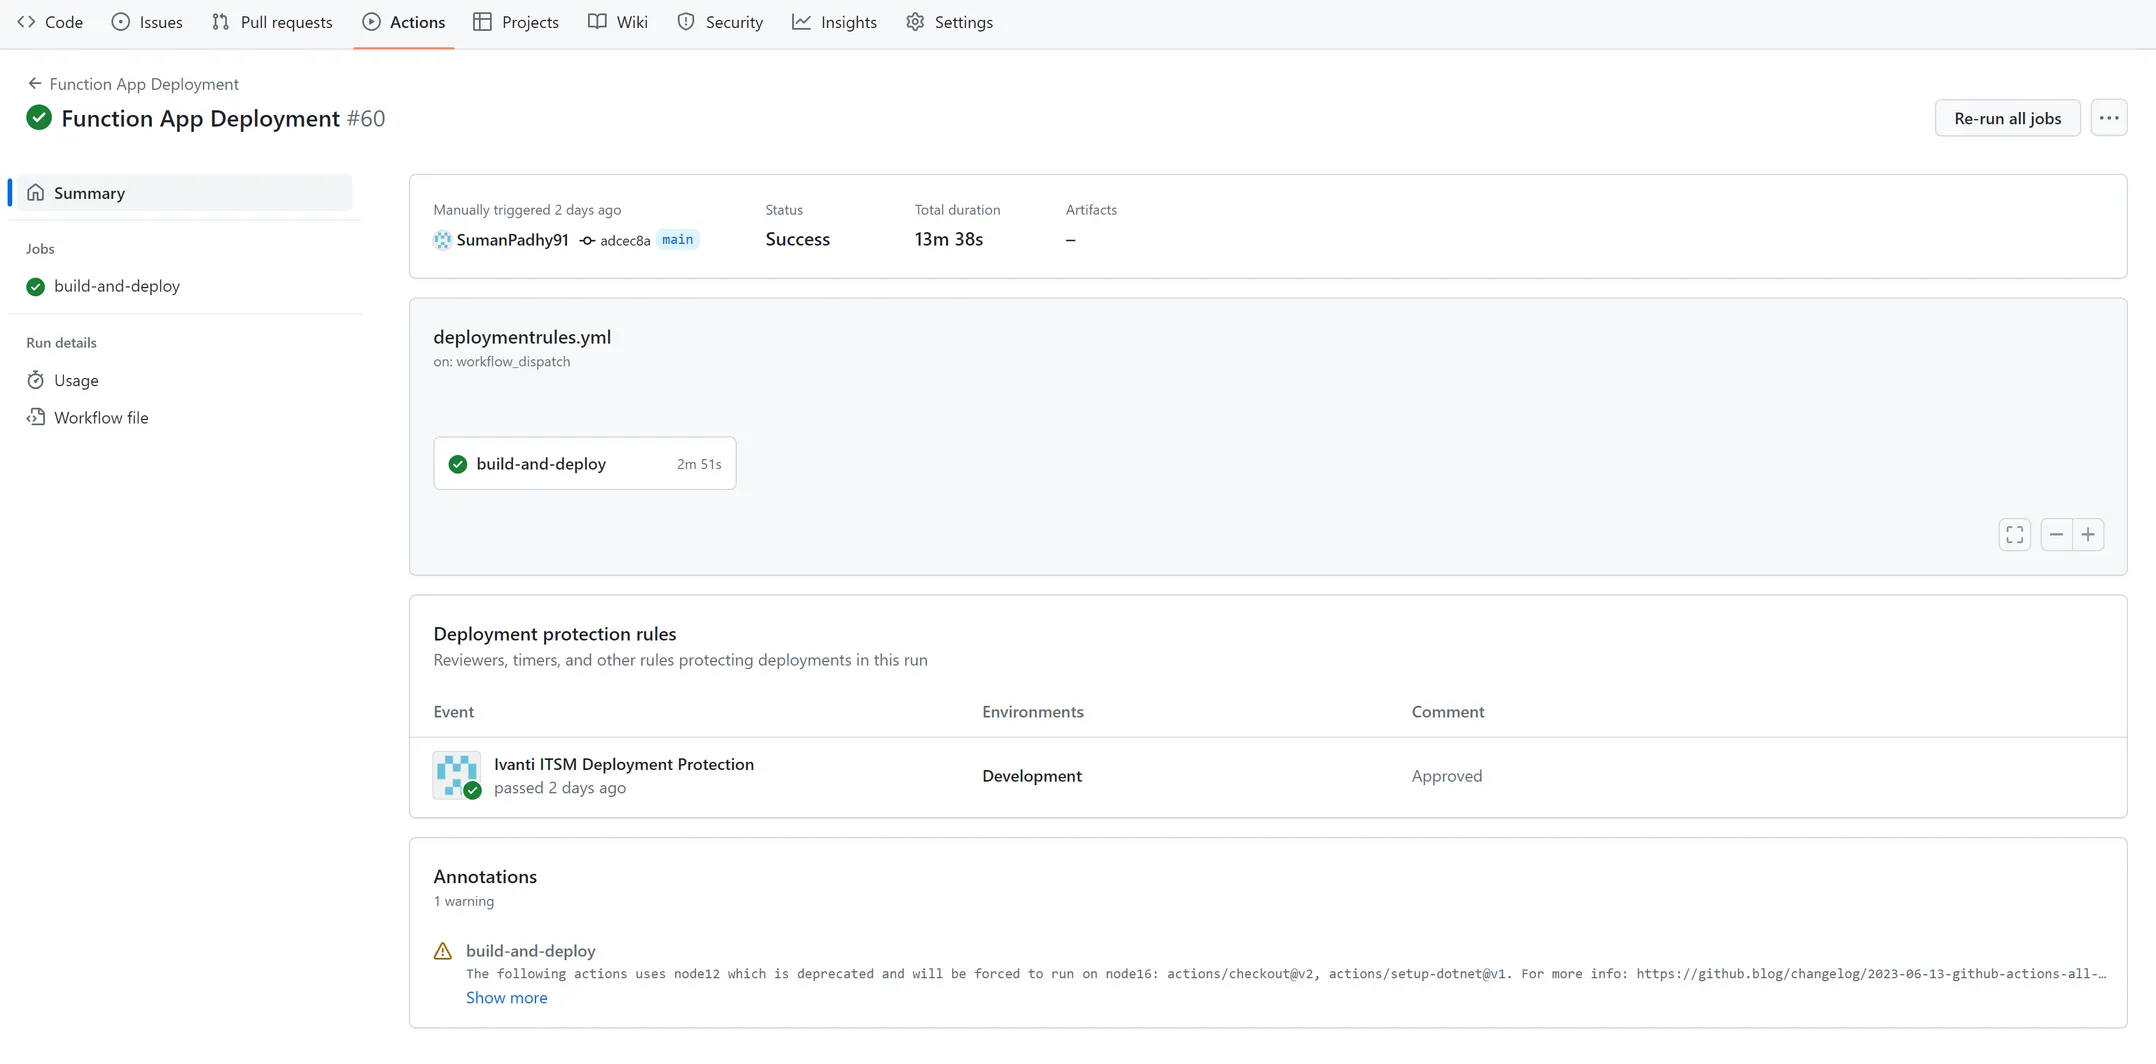
カスタム デプロイメント保護ルールは、Webhook とコールバックに基づいて実行される GitHub アプリによって実行されます。 カスタム アプリは、特定の環境に対してデプロイメントがトリガーされたときに開始されるデプロイメント保護ルール イベントをサブスクライブし、それに基づいて特定のイベントを開始するように構成されます。 これらのイベントは、 Ivanti サービス マネージャなどのサードパーティのサービスと統合できる Webhook に転送できます。
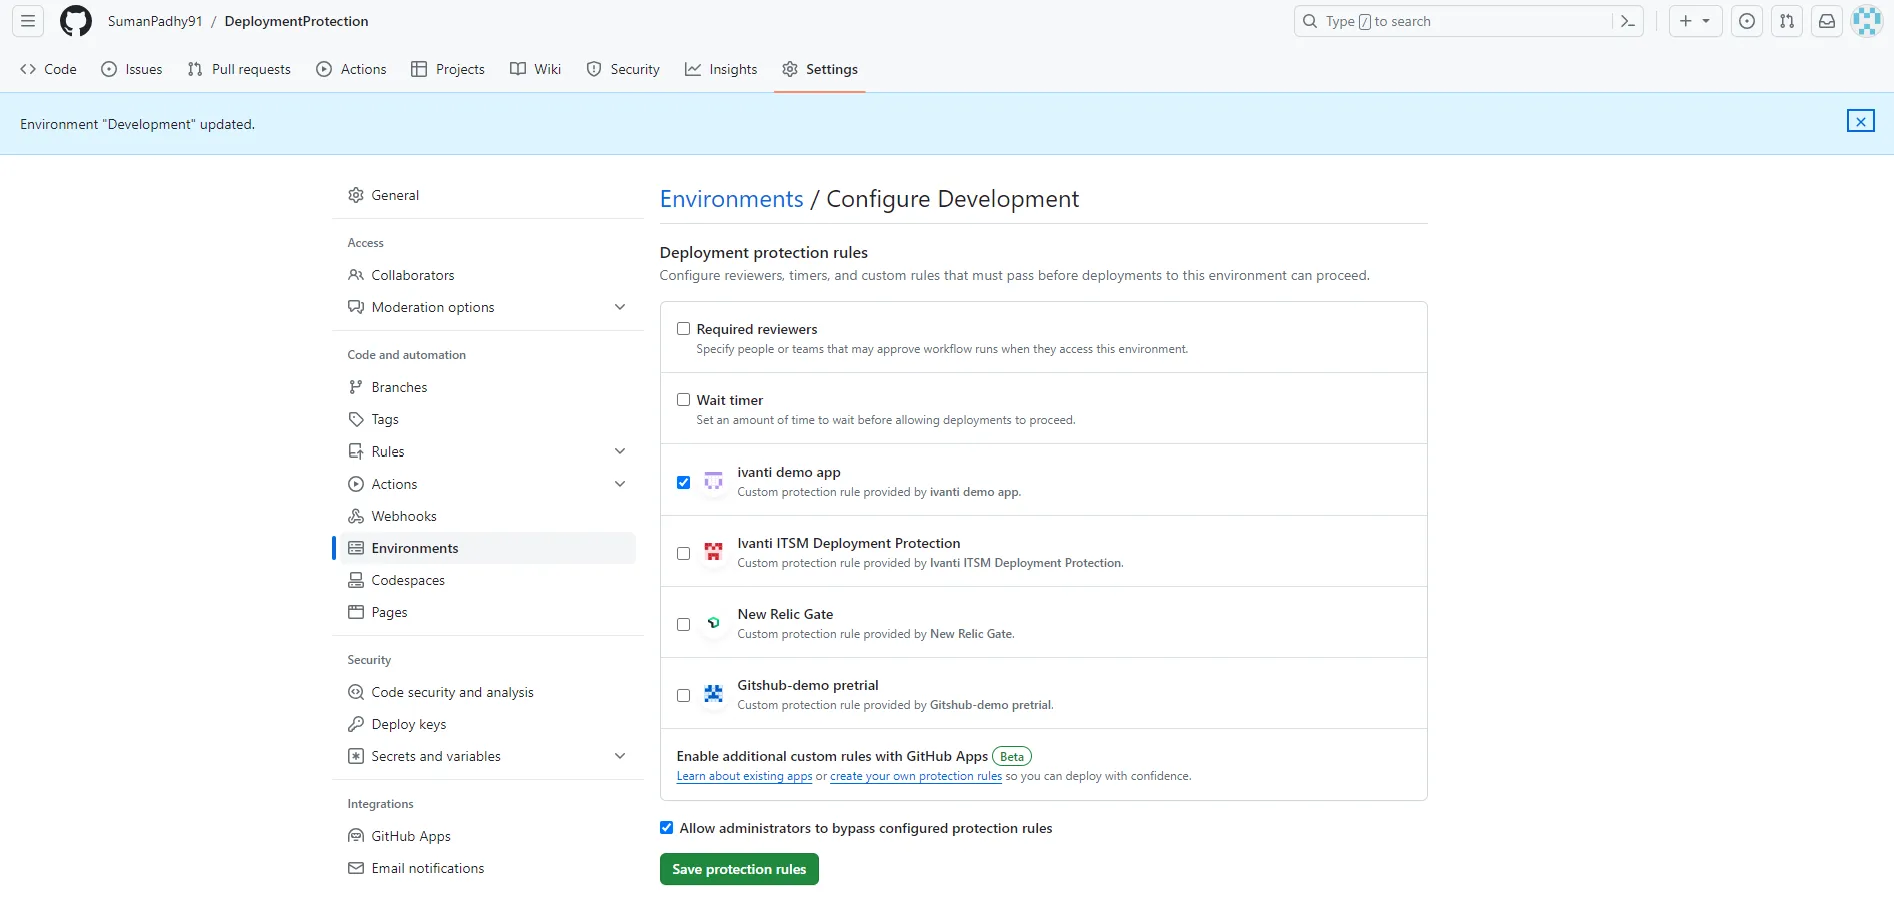
保護ルールは、リポジトリ内に作成された環境でのみ実行されます。 リポジトリに環境が設定されていない場合、イベントは開始されません。
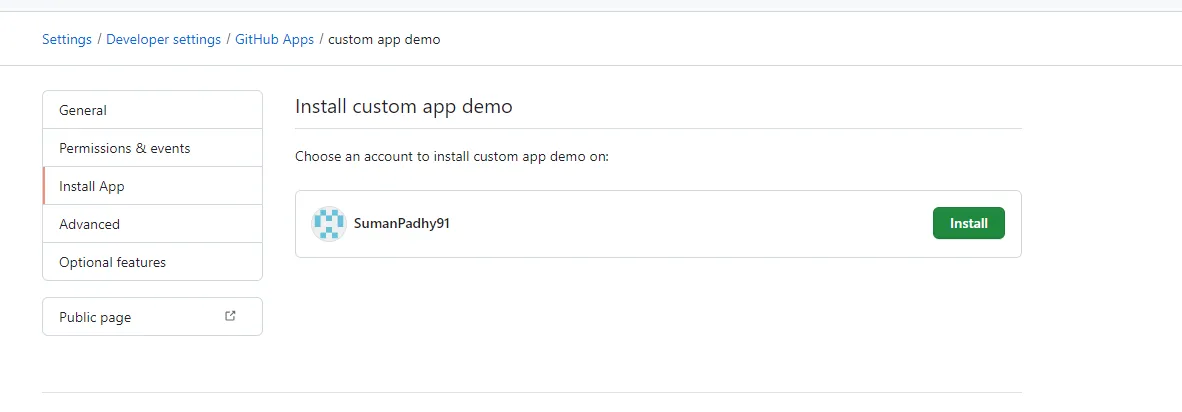
カスタム デプロイメント保護ルールを作成してリポジトリにインストールすると、カスタム デプロイメント保護ルールはリポジトリ内のすべての環境で自動的に使用できるようになります。
保護ルールの詳細については、「 カスタム デプロイメント保護ルールの作成 - GitHub ドキュメント」を参照してください。