
FedRAMP 構成
連邦リスクおよび承認管理プログラム (FedRAMP) は、クラウド製品およびサービスのセキュリティ評価、承認、継続的な監視に対する標準化されたアプローチを提供する政府全体のプログラムです。
以下に、 Ivanti サービス マネージャ で FedRAMP に準拠するために必要な機能を示します。
パスワードの複雑さは、アプリケーション ユーザーのパスワードの複雑さの要件を指定します。 FedRAMP では、 パスワードの複雑さ および パスワードの最小長 フィールドに特定の値を設定する必要があります。
- 構成 コンソールから、 構成 > セキュリティ コントロール > セキュリティとセッション に移動して、 セキュリティとセッション ワークスペースを開きます。
- パスワード ポリシー セクションに移動し、 パスワードの最小長を設定します。 FedRAMP 標準に準拠するには、パスワードの最小の長さは 8 にする必要があります。
- パスワードの複雑さ リストから FedRamp を選択します。
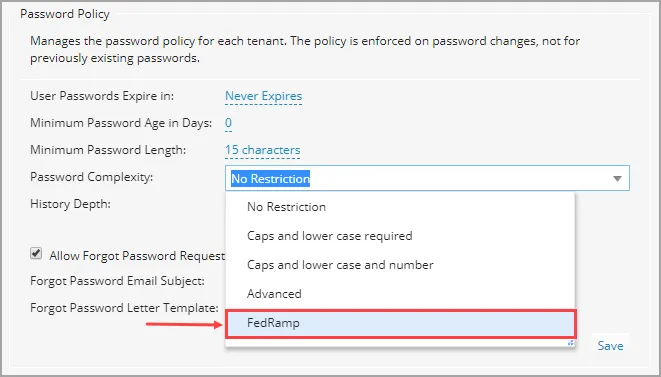
- (オプション) 複雑度正規表現を定義できます。 これが設定されている場合、最小パスワード長としてここで定義された値が有効になり、「 最小パスワード長 」フィールドで定義された値は有効になりません。
- [保存]をクリックします。
パスワード履歴は、 サービス マネージャでユーザーがパスワードを変更できる回数を定義します。
- 構成 コンソールから、 構成 > セキュリティ コントロール > セキュリティとセッション に移動して、 セキュリティとセッション ワークスペースを開きます。
- パスワード ポリシー セクションに移動し、 履歴の深さ を 24に設定します。 これは、FedRAMP 標準に従って必要な最小値です。 ユーザーは、過去 24 個のパスワードのいずれかを使用してアプリケーション パスワードを変更することはできません。
- [保存]をクリックします。
パスワードの最小日数は、ユーザーがパスワードをリセットできるようになるまでの日数を定義します。 たとえば、値を 2 に設定すると、ユーザーは 2 日間パスワードをリセットできなくなります。 パスワードの最小日数 の値が 0 に設定されている場合、パスワードはいつでもリセットできます。 設定された値を満たす前にパスワードをリセットしたい場合は、ユーザーは管理者に連絡する必要があります。
- 構成 コンソールから、 構成 > セキュリティ コントロール > セキュリティとセッション をクリックして、 セキュリティとセッション ワークスペースを開きます。
- パスワード ポリシー セクションに移動し、 パスワードの最小日数 フィールドに希望する日数を入力します。
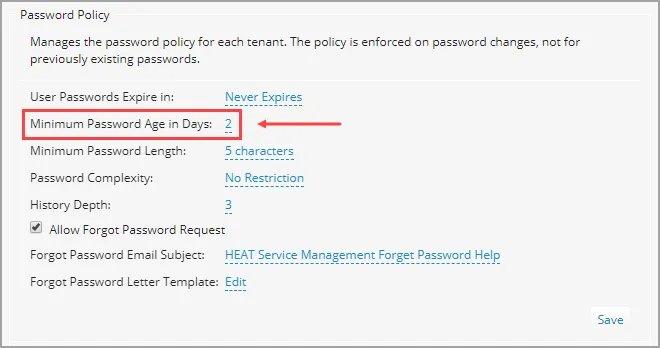
- [保存]をクリックします。
同時対話型セッションとは、ユーザーが 1 つ以上のデバイスまたはブラウザで同時に実行できるアクティブ セッションの数を指します。 ユーザーが同時セッション制限に達すると、エラー メッセージが表示され、強制ログインを行うオプションが提供され、既存のセッションがすべて終了します。
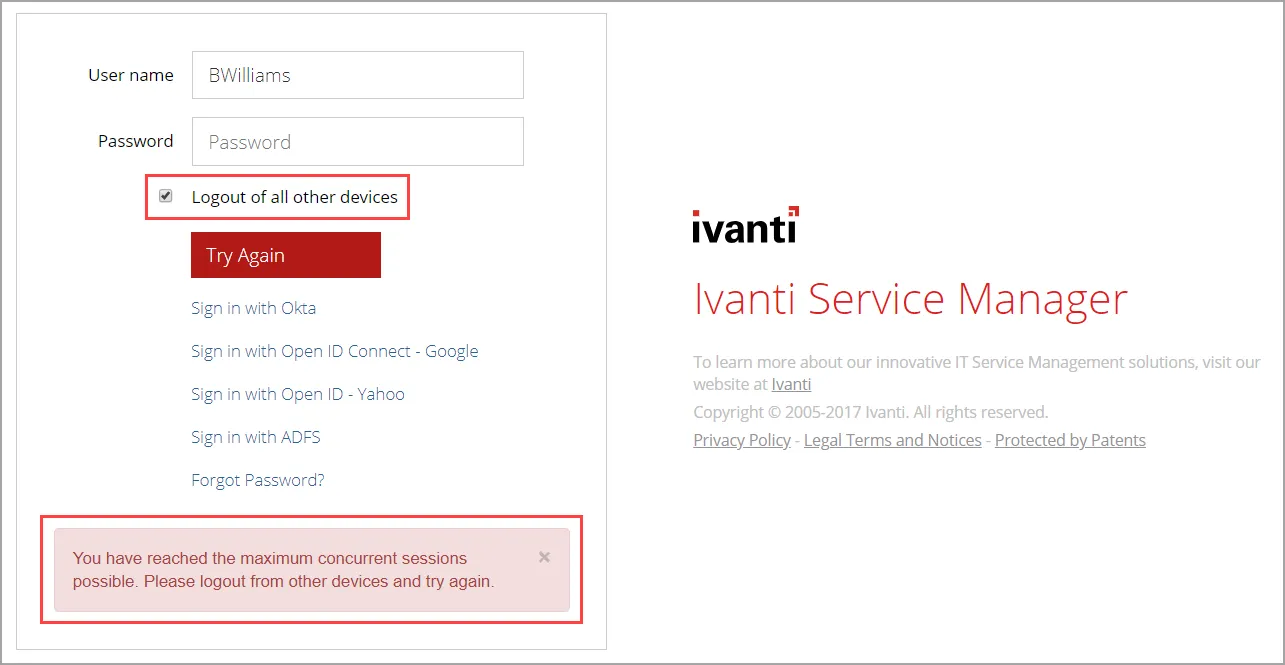
- 構成 コンソールから、 構成 > セキュリティ コントロール > セキュリティとセッション をクリックして、 セキュリティとセッション ワークスペースを開きます。
- 同時セッション セクションに移動し、 名前付きユーザー、 特権ユーザー、および 非特権ユーザーの3 種類のユーザーすべてについて同時セッションの数を入力します。
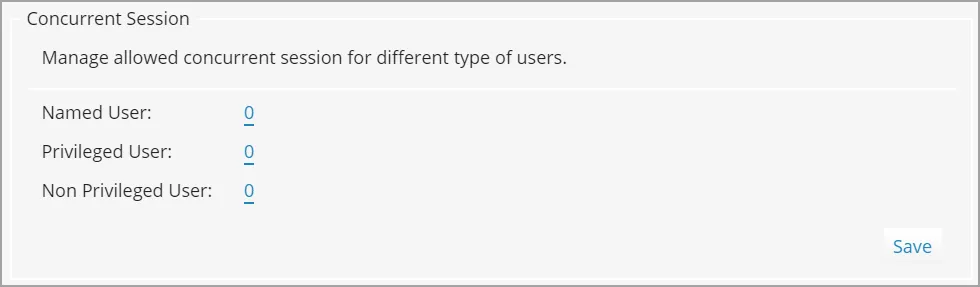
- [保存]をクリックします。
これらの構成は、アクティブ ディレクトリ (AD)、LDAP、またはその他のシングル サインオン (SSO) テクノロジを介して サービス マネージャ に接続しているときに、同時セッション制限に達したユーザーに適用されます。
- 構成 コンソールから、 構成 > セキュリティ コントロール > 認証プロバイダー をクリックして、 認証プロバイダー ワークスペースを開きます。
- 既存のレコードを選択するか、[新規レコード メニュー] をクリックして、リストから [ 新規 ADFS/SAML ] を選択します。
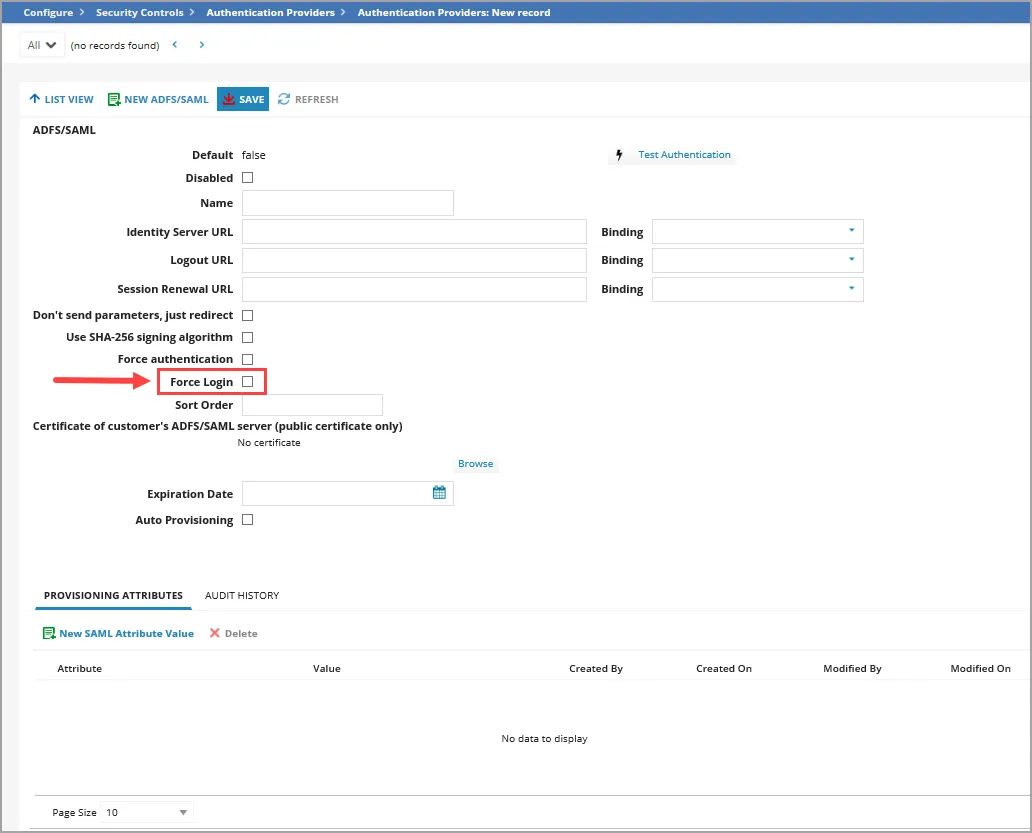
- 強制ログイン オプションは、外部認証の場合に同時セッション制限に達したユーザーに適用されます。
- このオプションを選択すると、ユーザーが同時セッションの制限に達すると、アプリケーションは既存のセッションとデバイスをすべて終了し、自動的に新しいセッションにログインします。
- このオプションが選択されていない場合、ユーザーが同時セッション制限に達すると、ページにエラー メッセージが表示され、ユーザーは既存のセッションまたはデバイスからログアウトして、再度ログインする必要があります。
値をゼロに設定すると、ユーザーがログインできる回数は無制限になります。 つまり、同時に無制限の数のアクティブ セッションが可能になります。
- [保存]をクリックします。
FedRAMP 標準に従って、 ユーザーの自動非アクティブ化 機能は、Ivanti サービス マネージャ にログインしないユーザーを自動的に非アクティブ化する期間を設定します。 ユーザーの自動非アクティブ化機能を設定するには、次の手順を実行します。
- 構成 コンソールから、 ビルド > グローバル定数 をクリックして、グローバル定数ワークスペースを開きます。
- リストから UserDeactivationDuration を選択します。
- グローバル定数については次の情報が表示されます。
分野 | 説明 |
|---|---|
名前 | グローバル定数の一意の名前。 たとえば、UserDeactivationDuration。 |
価値 | グローバル定数の値。 デフォルトでは、値は 60 日間、 5184000と表示されます。 FedRAMP 仕様に適合させるには、値を 35 日に変更できます。 計算は次のように行います: 35 日 × 24 時間 × 60 分 × 60 秒 = 3024000。 |
タイプ | フィールド タイプ - テキスト、数値、ブール値。 この場合は、値 Numberを入力します。 |
説明 | グローバル定数が何に使用されるかについての説明。 たとえば、[n] 日間 サービス マネージャ にログインしないユーザーに対して設定された期間。 設定された日数が経過すると、FedRAMP 標準に従ってユーザーは無効になります。 |
- 変更を保存するには、[ 保存 ] をクリックします。
- 構成コンソールから、[ ビルド ] > [ ワークフロー ] > [ ワークフロー ] をクリックして、[ワークフロー] ワークスペースを開きます。
- スケジュール入力 セクションに移動し、 非アクティブ ユーザーの無効化を選択します。
- その他のアクションを選択し、リストから バージョンのアクティブ化 を選択します。
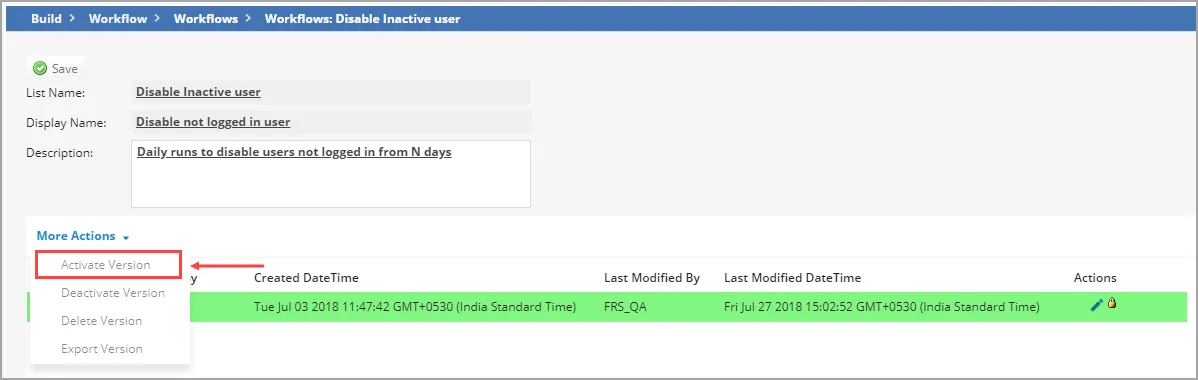
- [保存] をクリックします。 ワークフローは、「過去 N 日間ログインしていないユーザーを無効にする」日次スケジュールに基づいて毎日実行されます。 [n]日間アプリケーションにログインしていないユーザーがいる場合、そのユーザーは自動的に無効になります。