
IvantiNeurons for GRCの仕組み
0 min
これは、このソフトウェアの使用方法の概要です。 手順と順序は、組織のアプローチとリスクおよびコンプライアンス管理の要件によって異なります。
Neurons for GRC ワークフロー
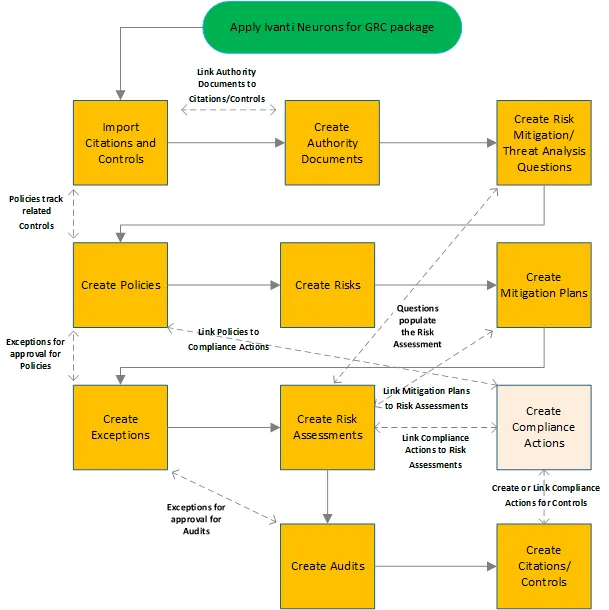
- ソフトウェア パッケージを適用した後、引用とコントロールをインポートします。 手動で作成することもできますが、一貫性と入力のしやすさのためにインポートを利用することをお勧めします。 引用とコントロールを典拠文書にリンクするには、システムにそれらが必要です。
- 引用とコントロールにリンクする権限文書を作成します。
- リスク評価 フォームを使用するには、質問を作成し、リスク値、質問の影響、質問の順序を割り当てます。 リスク軽減の質問と脅威分析の質問によってリスク評価が作成されます。
- 関連するコントロールを追跡するためのポリシーを作成します。
- 潜在的な問題を管理するためにリスクを作成します。
- 監査、リスク、引用、および制御への準拠を確保するために、他の Neurons for GRC ビジネス オブジェクトで使用する軽減計画を作成します。
- 監査またはポリシーに準拠していない場合に承認を得るために例外を作成します。
- セキュリティの問題を発見、修正、または防止するためのリスク評価を作成します。
- ISO 20071:2013 などの業界標準または主要な構成項目 (インフラストラクチャ、サポート サービス、または担保) に関連するコンプライアンスの定期レビューのための監査を作成します。 監査人は監査結果を裏付ける証拠を要求することができます。
- コントロールと引用を手動で作成し、引用をコントロールにリンクします。
- コントロールの証明とコントロール インジケーターを作成します。 証明は、コントロールが実装されたこと、実装方法、および実装理由を文書化することで役立ちます。 制御インジケーターは、制御が準拠していることを確認し、定期的にレビューされていることを実証/確認するのに役立ちます。