
Android 受管理的配置
本節包含以下各主題:
如果 Ivanti Neurons for MDM 已啟用 Android Enterprise,即可針對個別應用程式使用 Android Enterprise 組態。
使用 Android Enterprise 受管理配置
- 按一下 App。
- 按一下 應用程式目錄。
- 選擇要設定 Android Enterprise 配置的 app。
- 按一下 App 配置。
- 按一下 Android 受管理的配置。
- 提供配置的名稱。
- 您可以選擇性地提供描述。
- 使用「受管理的配置」欄位來設定受管理的配置行為:
- 使用通道組態設定將通道應用程式直接與適用於 Android 裝置的 Ivanti Go 應用程式整合。 選取啟用通道組態選項以套用此設定。 透過此增強功能,管理員可以透過 Ivanti Go 啟用通道功能,並使用現有的通道組態設定安全連線。 功能適用於新註冊的 Android 裝置。 為確保無縫轉換,將繼續支援獨立通道應用程式。 不過,安裝獨立通道應用程式的裝置不會在 Ivanti Go 中顯示整合的通道體驗。 移除獨立通道應用程式後,Go 應用程式將可使用整合的通道功能。 一次只能將一個通道組態套用至裝置。
設定 | 描述 |
|---|---|
讓 app 無法跨描述檔共用小工具 | 啟用時,可封鎖 app 使其不能跨描述檔共享小工具 (僅有當 app 不是無訊息自動安裝的情況除外)。 保持停用時,可讓部署於 Android Enterprise 描述檔中的受信任 app 在主畫面上顯示小工具,以便使用者不需登入即可存取資訊。 |
使用者無法解除安裝 app | 啟用此功能可阻止使用者在 Ivanti Neurons for MDM 靜默安裝應用程式後卸載應用程式 (公用、私人或內部)。 |
最低版本代碼 | 設定 app 覆寫預設更新行為所需的最低版本代碼。 如果目前安裝在裝置上的 app 版本代碼低於最低版本代碼,會將 app 立即更新至最新版本。 |
安裝時自動啟動 | 如果您要在安裝後自動啟動 app,請選擇此選項。 此功能僅適用於剛安裝在裝置上的 app,而非版本更新的 app。 針對工作描述檔和公司擁有裝置上的工作描述檔,Go app 應已啟用並在前景執行。 受到 Android 10+ 的限制,針對工作描述檔和公司擁有裝置上的工作描述檔,如果使用者推送多個 app,僅會自動啟動一個 app。 |
- 管理員可控制可傳送至裝置或不應傳送的應用程式組態欄位。 一般來說,將組態推送至不同裝置時會設定預設值。 在「受管理組態」區段的推送至裝置設定中,選取推送全部設定或僅推送已定義值的設定。
受管理的組態
每個 Android Enterprise app 配置都會針對每個文字欄位顯示憑證功能按鈕,按一下按鈕時,文字欄位會被下拉憑證清單取代。 進行設定時,這些認證會無訊息自動套用,不會有任何使用者互動。
按一下欄位旁的相同按鈕,即可將現有的憑證型欄位變更為文字型。 對於已變更為憑證型欄位的文字型欄位,按一下相同按鈕即可變回文字型欄位。 (預設的下拉欄位無法變回文字型欄位)。
如果租戶未設定任何 ID 憑證,使用憑證功能按鈕從文字切換到下拉時,下拉清單中只會顯示「無」選項。
按一下管理權限,以選取並設定針對 API 23 (或更新版本) 及 Android 6.0+ 所建立之應用程式的執行時期權限。
其中僅列出會對特定應用程式造成危險的權限,供您選擇。 https://developer.android.com/guide/topics/permissions/requesting.html#perm-groups 上列出了危險權限的完整清單 (例如讀取聯絡人、尋找裝置上的帳戶、寫入通話記錄等等)。
- 您可以指派給每個權限的權利包括:
- 僅有當應用程式要求權限時,才會套用這些權限。
- 如果使用者之前已接受或拒絕權限,就不會套用這些權限。
- 自動授與
- 自動拒絕 (請小心使用此選項)
- 預設/全域
選擇有此 App 的每個人、沒有人或自訂,以設定發佈選項。
- 按一下儲存。
新組態設定
當應用程式版本更新或現有組態發生任何變更時,更新至最新功能按鈕會在編輯「組態詳細資料」頁面之後出現。
- 按一下更新至最新功能。 螢幕上會出現警告訊息,指出切換為最新功能會讓使用者無法存取舊版應用程式。 警告訊息會建議順暢整合最新版應用程式的步驟。
- 按下一步。
- 畫面上會出現新組態設定視窗。
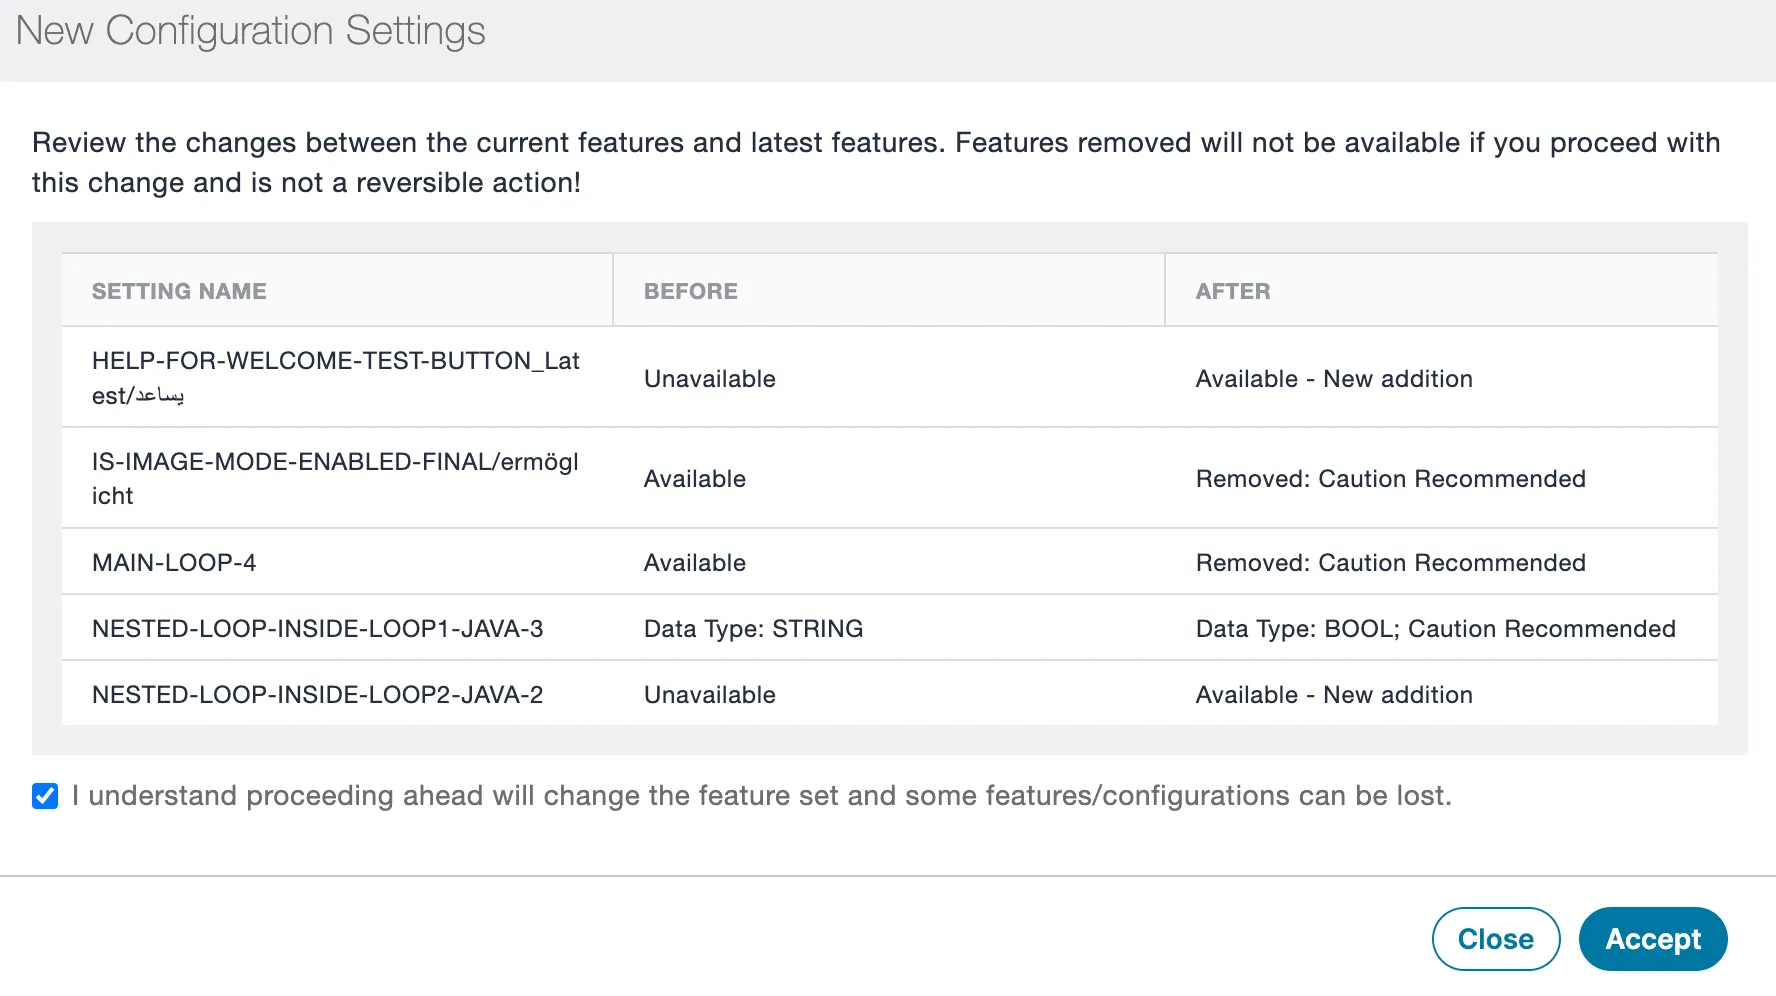
新組態設定視窗會列出組態中現有的不同設定,以及更新後每個設定的狀態。 「新組態設定」視窗會列出資料庫中的所有限制,Google 結構描述將列出以下狀態:
- 已新增
- 已移除
- 已修改
選取核取方塊,然後按一下接受以繼續進行更新。 螢幕上會出現確認訊息,指出組態已成功更新且包含最新功能。 現在您可以發佈並儲存組態,以便讓變更生效。
適用於內部應用程式的應用程式限制與權限
管理員可以針對內部應用程式設定某些應用程式限制,以及限制內部應用程式的權限或向其授予權限。 此功能原本僅適用於公用應用程式, 但現在該功能已擴展到適用於內部應用程式。
管理員必須重新上傳內部應用程式,使應用程式限制與權限功能在其應用程式上變為可用。 建議您在上傳新版本前,先刪除現有的應用程式。
程序
- 前往應用程式 > 應用程式目錄。
- 從清單選取內部應用程式。
- 按一下 App 配置。
- 按一下適用於 Android 的受管理組態。
- 按一下新增。
- 畫面上將會出現應用程式限制區段。 輸入可用限制所需的值。
- 選取管理權限。
- 畫面上將會出現選取權限視窗。 從清單中選取所需的權限,然後按一下選取。
- 在執行階段權限區段下,設定所選權限的值。
- 在發佈此應用程式組態區段底下,選擇下列其中一個應用程式發佈選項:
- 有此 App 的每個人
- 沒有人
- 自訂
- 按一下儲存。 所選限制與權限將會套用在內部應用程式上。
使用 Android Enterprise 設定 Gmail
如果您已為 Android Enterprise 設定 Ivanti Neurons for MDM,就可將 Gmail 部署至 Android Enterprise 裝置。 使用 Android Enterprise 設定 Gmail
- 前往 App > 應用程式目錄。
- 選擇要設定 Android Enterprise 配置的 Gmail app。 這時會顯示「配置設定」區段。
- 提供配置的名稱。
- 您可以選擇性地提供描述。
- 使用受管理的配置欄位來設定受管理的配置行為:
全部展開和全部摺疊選項僅適用於巢狀或階層限制。
設定 | 描述 |
|---|---|
推送至裝置 | 推送所有設定 - 選取此選項以啟用所有切換,包括無任何值的切換 僅推送已定義值的設定 - 選取此選項以啟用所有已定義值的切換,並針對不含任何值的設定停用切換 在大部分的情況中預設設定已經可用。 不過,管理員可選取必要的應用程式組態設定或編輯必須傳送至裝置的變數。 |
電子郵件地址 | 輸入替換變數以定義電子郵件地址。 通常,您輸入 $emailaddress$。 UEM 可使用此欄位從 Active Directory 提取使用者憑證。 |
主機名稱或主機 | 輸入 Active Sync 伺服器的主機名稱,例如主機名稱.公司.com:443/路徑。 |
使用者名稱 | 利用使用者的 Active Directory 使用者名稱的變數,它可指定為直接使用者名稱 (janedoe) 或範本化值 ($username$)。 |
驗證類型 | 選擇包含允許驗證類型的字串清單。 |
需使用 SSL | 選取後,會啟用 SSL 並要求在與主機名稱一起使用的連接埠號上使用它。 |
信任所有憑證 | 僅當您想讓應用程式自動接受不受信任的認證時,才選擇此選項。 只有在測試環境中工作時,才使用此選項進行偵錯或開發。 |
登入憑證別名 | 輸入用於驗證 ActiveSync 伺服器的登入憑證別名。 |
允許未受管理的帳戶 | 選擇此選項,可讓使用者新增或移除在此受管理的組態中指定的帳戶以外之任何 Exchange 帳戶。 |
預設電子郵件簽名 | 輸入包含預設電子郵件簽名的字串,此簽名會附加至所有外寄電子郵件文字的最下方。 |
預設同步視窗 | 輸入 0-5 之間的值,代表與 EAS (Exchange Active Sync) 同步的時間間隔。 |
按下一步。
- 選擇有此 App 的每個人、沒有人或自訂,以設定發佈選項。
- 按一下儲存。