
配置标识提供者
许可证:Silver
配置身份提供程序 (IdP),对希望使用 Ivanti Neurons for MDM 注册设备、访问此管理门户或访问自助服务门户的用户进行身份验证。 需要本地 LDAP 兼容用户目录。 Ivanti Neurons for MDM 适用于任何兼容 SAML 2.0 的 IdP。 Microsoft Entra ID 身份验证 (Entra ID)、Microsoft ADFS(Active Directory 联合身份验证服务)、Okta、OneLogin、PingOne 和 Ping Identity 的 PingFederate 经验证可与 Ivanti Neurons for MDM 搭配使用。
此前,如果您设置 SAML 身份验证/IdP,SAML 身份验证将用于设备注册和门户身份验证。 现在提供了切换按钮,可以为管理员门户访问和设备注册选择不同的身份验证方法。 免验证切换只适用于设备注册。
设备注册期间,管理员可以绕过身份提供程序选项,向用户提供使用 PIN 进行身份验证而不是使用身份提供程序页面进行身份验证的选项。
概述
- 如果您正在使用 Micorsoft AD 或其他本地 LDAP 目录,您需要设置 Connector,以便将用户连接并导入到 Ivanti Neurons for MDM。 如果您尚未这样做,请设置 Connector 或 LDAP。
- 添加 IdP 时,用户身份验证会自动从 LDAP 切换到 IdP。
- 仅允许一个 IdP 提供者。
- 如果您的 IdP 无法访问,请使用 Ivanti Neurons for MDM 租户管理员 (TA) 帐户访问该管理门户并进行故障排除。 TA 是本地账户,无需外部认证。 TA 帐户会在您配置 Ivanti Neurons for MDM 并将信息提供给组织的技术联系人或同等人员时创建。 如果您没有 TA 帐号信息,请联系您的支持代表。
- Ivanti Neurons for MDM 支持 Microsoft Entra ID (Entra ID),可在 Windows 10 设备注册期间对用户进行身份验证。
请使用 IdP 供应商提供的工具设置您的 LDAP 用户身份验证类型。 您的 IdP 身份验证计划将优先于 Ivanti Neurons for MDM 设置。Ivanti Neurons for MDM 身份验证设置可在此处找到:用户 > 用户设置 > 设备注册设置 > 设备注册身份验证类型。
- Apple 设备注册和 Configurator 设备注册不使用 IdP 进行用户身份验证。
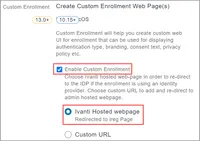
- 如要配置身份提供程序以用于注册 Apple Business Manager iOS 和 macOS 设备,必须启用位于管理员 > Apple > 设备注册 > 编辑设备注册配置文件的启用自定义注册和相关 Ivanti 托管网页设置。有关详细信息,请参阅设备注册:
IdP 设置类型
Ivanti Neurons for MDM 身份页面会指导您设置以下类型的 IdP 提供者:
- Ivanti Neurons for MDM IdP 设置 - 支持的 Ivanti Neurons for MDM IdP 提供程序包括 Entra ID、OneLogin、Okta 和 PingOne。
- 内部部署 IdP 设置 - 支持的内部部署 IdP 提供商是 ADFS 3.0、PingFederate 8.2.1 和 PingFederate 8.1.3。
- 通用 IdP 设置 - 如果您未使用 Microsoft ADFS、Okta、OneLogin 或 PingFederate,则这是您可以使用的通用设置路径。
配置身份提供者 (IdP)
步骤
- 前往管理员 > 身份 > SAML 身份验证。
- 点击身份提供程序设置类型:
- Ivanti Neurons for MDM IDP 设置
- 本地 IDP 设置
- 通用 IDP 设置
- 选择对应的 IdP。 如果在步骤 3 中选择了通用 IDP 设置,则跳过此步骤,从步骤 5 开始继续操作。
- 屏幕上将针对您选择的 IdP 显示相应的说明,请按照说明进行操作。
- 单击完成。
管理员可以在使用 IdP 进行初始身份验证后,一次性登录长达 2 小时。
设置您可能需要完成的任务
根据您选择的 IdP,系统将指导您前往以下相关页面并完成所需步骤:
IdP | 步骤 |
|---|---|
|
|
|
|
|
|
启用本地用户以绕过 IdP 身份验证。
当 IdP 或 Ivanti Neurons for MDM 连接断开并需要从 Ivanti Neurons for MDM 端进行故障排除时,某些管理员需要能够登录到 Ivanti Neurons for MDM,而不必依赖 LDAP 或 IdP 等外部系统进行身份验证。 只有拥有系统管理员角色的本地用户才能绕过 IdP 身份认证。
创建本地用户列表以绕过 IdP 身份验证。
步骤
- 单击管理员 > 身份。
- 在“绕过 IdP 身份验证的本地用户”部分,单击+添加用户。
- 从仅显示具有系统管理员角色的本地用户的列表中,选择一些用户。
- 单击保存。
要从绕过 IdP 身份验证的本地用户列表中删除用户,请单击要删除的条目旁边的删除图标。
如果您未看到身份页面,这可能是您没有所需权限。 您需要以下角色之一:
- 系统管理
- 系统只读