
ユーザ設定
このセクションは以下のトピックを含みます。
ユーザ設定では、デバイス登録オプションを定義します。 複数のタイプがあります。
- デバイス登録設定: パスワード、PIN、またはその両方による認証、Apple 登録タイプ、デバイスを設定します。
- これまでSAML auth/IdPを設定すると、SAML認証がデバイス登録とポータル認証の両方に使用されていました。
- プラットフォームデバイス登録設定 - 管理者は、特定のApple、Android、Windowsプラットフォームに対してシステムへの登録を制限することで、オペレーティング システム レベルでデバイス登録を制御できるようになりました。 この新しいOSレベルの制約設定は親の登録制御として適用され、任意のプラットフォームに対して有効にすると、そのプラットフォームについては関連する登録制約が自動的に無効になります。 これにより、組織では登録ポリシーを強化し、サポートされていないデバイスプラットフォームが登録されるのを防止できます。
デバイス制限設定:1人のユーザが登録できるデバイスの数を設定します。
- ワイプの上限設定: 一度にワイプできるデバイスの最大数に対する制限を設定します。
- セルフサービスポータル認証設定:セルフサービスポータルのパスワード認証のタイプを設定します。
- パスワードの複雑さ設定:デバイス登録に使用されたローカルアカウントのパスワードの複雑さとポリシーのパラメータを設定し、管理ポータルとセルフサービスポータルにアクセスします。
- 利用規約の設定:各デバイス登録についてユーザに表示される利用規約を設定します。
- ユーザ招待リマインダー設定:ユーザ招待リマインダーメールを送信する日付と頻度を設定します。
- ユーザ登録確認設定:ユーザ登録確認メールの送信機能を制御します。 ソリューションの概要は、登録確認メールの構成と使用を参照してください。また、具体的なユーザ設定の方法については、以下のユーザ登録確認メールの構成を参照してください。
- ユーザ仕事用スケジュール設定:ユーザ仕事用スケジュールを構成、所定の非勤務時間はSentryからマネージドデバイスへのすべての通信をブロックできるかどうかを管理します。 「つながらない権利」が法律で認められている地域に有用です。
- 管理ポータル認証設定:Ivanti Neurons for MDM が管理者にパスワードのみ、またはパスワードとPINを入力させるかどうかを管理します。
[すべてのユーザ] グループ向けにデフォルト設定を編集したり、カスタム設定を追加してそれらを別のユーザグループに割り当てたりすることができます。
デフォルト設定の編集
ロックアイコンのある設定の [編集] リンクをクリックします。 デフォルト設定は削除できません。
カスタム設定の追加
[特定のユーザグループに設定を追加] リンクをクリックします。
カスタム設定の削除
Xアイコンをクリックします。
新規デバイス登録のための設定の構成
新規デバイス登録のための最小OSバージョン、認証タイプ、デバイス所有者を指定できます。 Ivanti Neurons for MDM の旧バージョンで生成されたデバイス登録URLは、最新バージョンでは機能しません。 管理者は、デバイス登録用のデバイス登録URLを生成する必要があります。
デバイス登録の許可リスト化
デバイス登録を許可リスト化するオプションは、デフォルトユーザ設定でのみ利用でき、カスタムユーザ設定にはありません。 CSVファイルは、少数のデバイスを許可リスト化するシリアル番号とカスタムデバイス属性を記載したテンプレートを使ってアップロードできます。 許可リストは、1つ以上の既存のカスタムデバイス属性を入れて作成します。 これにより、登録後にデバイスグループまたはスペースに属性を割り当てることができます。
カスタム属性を作成するには [管理] > [属性] を開きます。 許可リスト機能が有効化されていてデバイスのシリアル番号がCSVファイルに入っていない場合、iOS、macOSデバイスは、iRegを通じて登録できません。 CSVファイルに重複したシリアル番号がある場合、最後に入力されたものが考慮され、それに関連するカスタムデバイス属性が、登録中のデバイス割り当てに使用されます。
[デバイス許可リスト] オプションが有効になっている場合、許可リストに入っているデバイスのみがIvanti Neurons for MDMへの登録を許可されます。 この機能は、Webベースの登録プロセスを通じて登録されるデバイスのみに適用されます。 すでにIvanti Neurons for MDMに登録されているデバイスには影響しません。 登録後、デバイスのシリアル番号がCSVファイルから削除されてもデバイスは撤去されません。 CSVファイルに記載されているユーザは任意であり、ユーザがCSVファイルに記載されていて有効なユーザである場合のみ割り当てられます。
新しいCSVファイルをアップロードしたい場合は、既存のCSVファイルを削除して新しいファイルをアップロードしてください。 許可リスト化はiRegでのみサポートされています。Goクライアントが必要な場合は、ゼロタッチ登録を選択してください。 AppConnectやThreat Defenseのような機能が動作するためには、Goクライアントがシステムにインストールされている必要があります。 アプリ内登録はサポートしないため、ユーザはまずiRegでデバイスを登録し、その後でGoアプリをアプリカタログからデバイスにプッシュします。 ユーザがアプリのインストールを受け入れると、デバイスがマネージドデバイスとなり、すべての機能は登録後に引き続き動作するようになります。 ゼロタッチ構成は、AppConnectステータスがActiveまたはInactiveのデバイスでは使用できません。 AppConnectがNoneの場合のみ使用できます。 AppConnectステータスは、iRegを通じた登録の後、Goクライアントがデバイス上で起動されるまでNoneになっています。
手順
- Ivanti Neurons for MDMにログインします。
- [ユーザ] > [ユーザ設定] を開きます。
- [デバイス登録設定] で [+特定のユーザ グループの設定を追加] をクリックします。
- デフォルトの [デバイス登録認証タイプ] 設定を編集するか、新しい設定を追加します。
- [名前] フィールドに名前を入力します。
- (任意) 設定の説明を入力します。
- [OS設定] セクションで、iOS、macOS、Windowsの最小OSバージョンを定義します。
- [最低バージョンを有効にする] トグルボタンを選択し、ドロップダウンリストから OS バージョンを選択します。
[最低バージョンを有効にする] 設定は、DEP デバイス登録には適用されません。
Androidの場合:
- [最小セキュリティパッチ] オプション(Androidのみ)を有効化し、以下のドロップダウンリストで期間を指定します。
- 日
- カ月
- 年
[メーカーの許可リスト/ブロックリスト] オプションを有効化し、以下のいずれかを指定します。
- 許可リストを作成 - これらのメーカーのデバイスのみ登録を許可します。
- ブロックリストを作成 - これらのメーカーのデバイスの登録を防止します。 メーカーを追加するには:
- [メーカーを追加] をクリックします。
- [メーカーの名前] フィールドにメーカーの名前を入力します。
- [保存] をクリックします。 追加したメーカー名がテーブルに表示されます。
メーカー名では大文字と小文字が区別されます。 追加したメーカー名を編集または削除するには、メーカーの [編集] または [削除] オプションをクリックします。
[Apple Enrollment] セクションでApple Enrollmentのタイプを選択します。
- デバイス登録
- User Enrollment - iOSおよびiPadOSデバイスにはデフォルトでUser Enrollmentが適用されます。
- (任意)macOSデバイス(macOS 10.15+)を含める - macOSデバイスにもUser Enrollmentを適用する場合に選択します。
[登録招待方法(iOSとAndroidのみ)] セクションでは、[MAM のみの登録] を有効化します。
このオプションはMAM Onlyデバイスの登録でのみ有効化してください。有効化した場合、ユーザはパブリックアプリストアにリダイレクトされ、そこからAppStationクライアントアプリをダウンロードすることになります。
- [デバイス登録認証タイプ] セクションで、[登録タイプを選択] ドロップダウンから次の登録タイプ オプションのいずれかを選択します。 デバイス登録を使用する場合は、デバイス登録構成が選択と一致することを確認してください。
- パスワードのみ
- PIN のみ このオプションを選択すると、[IdP デバイス登録認証のバイパス] トグルボタンがロックされます。
- パスワードとPIN
アカウントアクティベーションを完了するためにPINを受信することがあります。
この設定は通常の登録とDevice Enrollment登録の両方に反映されます。
PIN の場合、次の項目を指定します。 デバイス登録中、必要であれば [PINを再送信] をクリックできます。
- PINの有効期間:PINが有効である期間(1~30日)。
- PINの長さ:文字数(4~12文字)。
- ユーザに新規PINの要求を許可(忘れた場合あるいは有効期限が切れた場合)。
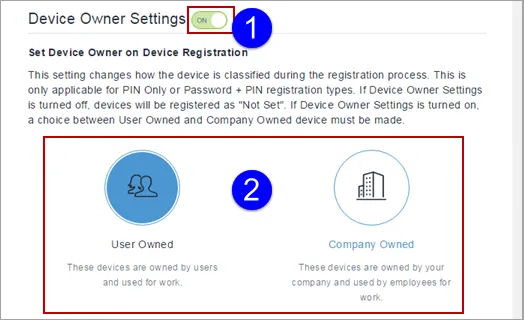
[デバイス所有者設定] をオンにし、[ユーザ所有] または [会社所有] をクリックすることも可能です。 この設定は登録プロセス中にデバイスの分類を変更します。
- [デバイス所有者設定] がオンで、管理者がデバイスを「ユーザ所有」とマークしている場合、ユーザによるデバイスの登録中およびセルフサービスポータルで、デバイスを「ユーザ所有」または「会社所有」とマークするオプションが表示されます。 User Enrollment登録デバイスの場合、管理者の選択に関係なく、デフォルトのデバイス所有者の設定は「ユーザ所有」となります。
- 監視対象デバイスの場合、デバイス所有者設定は「会社所有」となります。
設定を配信したいユーザグループ(1つ以上)について [追加+] をクリックします。
- (iOSおよびmacOSデバイス専用のオンデマンド機能)または、[デバイス許可リスト] オプションをオンにし、許可リスト化したシリアル番号に基づくデバイス登録を許可します。
- [次へ] をクリックします。 [ユーザ設定配布] ページが開きます。
- ユーザ グループ配布を選択します。
- [完了] をクリックします。
- ユーザに招待を送信します。 詳細については、ユーザの招待をご参照ください。
次の点に注意してください。
[PIN のみ] オプションを使用してユーザ デバイスが登録された場合、認証用の PIN が記載された登録確認電子メールがユーザに送信されます。
- PINがユーザのメールIDに送信されます。
- ユーザがデバイス登録ページにPINを入力します。
- PIN が正しい場合は、登録プロセスを完了する必要があります。
SAMLベースのIDプロバイダー(IdP)を設定しているユーザは、Ivanti Neurons for MDMでデバイス登録中にPINでの認証が可能です。 デバイス登録認証のタイプはPINとパスワードでなければなりません。 PIN およびパスワード機能はセキュリティの高い二要素認証として機能します。 この場合、該当のユーザによるデバイス登録は以下の手順となります。
- PINがユーザのメールIDに送信されます。
- ユーザがデバイス登録ページにPINを入力します。
- PINが正しい場合、ユーザはIdPのログインページにリダイレクトされ、そこでIdPのユーザ名とパスワードを入力します。
- IdPの認証情報が正しい場合、ユーザはデバイスにリダイレクトされ、登録プロセスを完了します。
ユーザあたりのデバイス制限の構成
手順
- デフォルトの [デバイス制限] 設定を編集するか、新しい設定を追加します。
- (任意)[+特定のユーザグループの設定を追加] をクリックして、特定のユーザグループに対してデバイス制限を構成します。
- 編集するか、設定を識別するための名前を割り当てます。
- 設定の説明を入力します。これは省略可能です。
- [作動中のデバイスの最大台数] ドロップダウンから、作動中のAppleデバイスの制限台数を選択します。
- [iPhoneとペアリングするApple watchOSデバイスの最大数] ドロップダウンから、iPhoneとペアリングする作動中のApple watchOSデバイスの制限台数を選択します。
- (任意)[+特定のユーザグループの設定を追加] を選択した場合は、[次へ] をクリックし、この設定を配布するユーザグループを少なくとも1つ選択します。
- [完了] をクリックします。
デバイスワイプ制限の構成
手順
- デフォルトのデバイスワイプ制限設定を編集します。
- [すべてのユーザに対してワイプ制限を有効化(デフォルトの役割を含む)] オプションをオンにします。
- [ユーザが1回にワイプできるデバイスの最大台数] フィールドに、1回にワイプできるデバイス数の上限を入力します。 デフォルト値は1です。 デバイスのワイプ制限として設定できる最大値は200です。
- [完了] をクリックします。
セルフサービスポータル認証の構成
手順
- デフォルトの [セルフサービスポータル認証] 設定を編集するか、[+特定のユーザグループの設定を追加] をクリックして新規設定を追加します。
- 編集するか、設定を識別するための名前を割り当てます。
- 設定の説明を入力します。これは省略可能です。
- ドロップダウンから [セルフサービスポータル認証形式] を選択します。 以下のいずれかのオプションを選択できます。
- パスワード
- 証明書
- [次へ] をクリックします。
- この構成を配布するユーザグループを1つ以上選択します。
- [完了] をクリックします。
パスワードの複雑さの設定
デバイス登録に使用されたローカルアカウントのパスワードの複雑さとポリシーのパラメーターを設定し、管理ポータルとセルフサービスポータルにアクセスできます。
以下に設定するパスワードの長さ、特性、ポリシーが、パスワードのセキュリティを決定します。
これは、ユーザが有効なパスワードを選択する難しさも左右します。 エンドユーザがローカルアカウントから管理ポータルにアクセスする際にセキュアパスワードを使用させたい場合は、デバイス登録時にPINを使用し、パスワードの複雑さがデバイス登録を妨げないようにしてください。 [ユーザ設定] > [デバイス登録設定] で 「デバイス登録認証」タイプの設定を使用して、デバイス登録の認証モードを選択します。
手順
- デフォルトの [パスワードの複雑さ] 設定を編集します。
- 以下のパスワードの複雑さを設定します。
設定 | 操作内容 |
|---|---|
Minimum Password Length (パスワードの最小文字数) | スライダーでパスワードの最小文字数を指定し、ユーザが短くセキュアでないパスワードを作成しないようにします。 範囲は8~32です。 |
必要な特性 | パスワードを選択したときに満たす必要のあるパスワードの特性数を指定します。 満たす必要のある特性の最小数は3です(連邦機関では4)。 |
特殊文字(記号)が必要 | パスワードに含める英数字以外の文字の数を指定します。 |
必要な大文字数 | パスワードに含める大文字のアルファベットの数を指定します。 |
小文字が必要 | パスワードに含める小文字のアルファベットの数を指定します。 |
数字が必要 | パスワードに含める数字の数を指定します。 |
パスワードの検証 | |
数字の連続を許可 | 連続する数字の数を指定します。 例:123 |
文字の繰り返しを許可 | 反復するアルファベットの数を指定します。 例:bbc |
- 以下の行動に関するパスワードポリシーを設定します。
設定 | 操作内容 |
|---|---|
保持するパスワード履歴 | 新しいパスワードを何回設定すれば古いパスワードを再使用できるかをスライダーで指定します。 範囲は3~36です。 |
パスワード有効期間 | スライダーを動かし、ユーザパスワードの有効期限を日数で指定します。 範囲は30~365日です。 |
無活動タイムアウト | スライダーを動かし、管理ポータルまたはセルフサービスポータルのセッション時間が非アクティブになるまでのユーザの無活動時間を指定します。 範囲は5~60(分)です。 |
ログイン失敗の閾値 | ログインに何回失敗すれば5分間のアカウントロックアウトがかかるかをスライダーで指定します。 範囲は2~5です。 失敗が閾値内にある場合は、ユーザにロックアウトに関するメッセージと後でログインを試すよう促すメッセージが表示されます。 失敗が閾値を超えた場合、ユーザにはロックアウトに関するメッセージと、指定した時間(分数)の後にログインを試すよう促すメッセージが表示されます。 |
- [完了] をクリックします。 パスワードの複雑さのデフォルト設定を変更しても、既存のローカルアカウントの古いパスワードは変更されません。 期限切れの時点で、ユーザはパスワードの更新を求められます。 管理者は、管理ポータルにログインする際、パスワードのリセット方法についてヘルプデスクに問い合わせることができます。
デバイス登録では、PINのみの登録モードを推奨します。
利用規約の定義
手順
- 新しい利用規約設定を作成します。
- 設定を識別するための名前を指定します。
- 設定の説明を入力します。これは省略可能です。
- [ユーザに確認] を選択します。 オプションを選択します。
- 表示するタイトルとテキストを入力します。
- 設定を配信したいユーザグループ(1つ以上)について [追加+] をクリックします。
- [保存] をクリックします。
一度承諾された利用規約を削除することはできません。 ただし、[ユーザに確認] をオフにすると、新しい登録の確認をオフにできます。 オプションを選択します。
ユーザ招待リマインダーメールの構成
管理者は、この設定を利用してユーザ招待リマインダーメールを送信し、デバイス登録を推進することができます。
手順
- 既存の [ユーザ招待リマインダー設定] を編集するか、新しいものを追加します。
- 編集するか、設定を識別するための名前を割り当てます。
- 設定の説明を入力します。これは省略可能です。
- [ユーザ招待リマインダー] オプションがオンになっていることを確認してください。
- [開始日と終了日を定義] 領域で、リマインダーメールの送り始めと終わりの時期を選択します。
送信可能なメールは最大30通です。 この上限をリセットするには、管理者が招待を再送信する必要があります。
- [頻度を定義] 領域では、リマインダーメールを送信したい頻度を選択します。
- [次へ] をクリックします。
- この構成の配布を選択します。
- [完了] をクリックします。
ユーザ登録確認メールの構成
管理者は、登録を完了した新規ユーザにメールを送信できます。
手順
- 既存の [ユーザ登録確認設定] を編集するか、新しいものを追加します。
- 編集するか、設定を識別するための名前を割り当てます。
- 設定の説明を入力します。これは省略可能です。
- [ユーザ登録の完了時に確認メールを送信] がオンになっていることを確認します。
- [次へ] をクリックします。
- この構成の配布を選択します。
- [完了] をクリックします。
ユーザ仕事用スケジュール設定の構成
管理者は、ユーザの「ユーザ仕事用スケジュール」を構成することで、所定の非勤務時間はSentryからマネージドデバイスへのすべての通信をブロックすることができます。 これは「つながらない権利」が法律で認められている地域に有用です。
手順
- [ユーザ] を選択します。
- [ユーザ設定] を選択します。
- ユーザ仕事用スケジュール設定のセクションで、[+特定のユーザグループの設定を追加] を選択します。
- 設定の名前を入力します。
- 設定をオンにします。
- タイムゾーンを選択します。
- Ivanti Neurons for MDM がExchange ActiveSyncプロトコル、AppConnect対応アプリ、マネージドアプリをブロックする時間帯を設定します。
- [次へ] をクリックします。
- 配布を設定した後、[完了] をクリックします。
変更がこのデバイスに適用されるまでに最大1時間15分かかる場合があります。
管理ポータル認証設定の構成
管理者は、ユーザのログインを認証する認証タイプを設定できます。 ここで、パスワードのみ、またはパスワードとPINの両方のいずれをユーザに求めるかを設定します。
手順
- 既存の [管理ポータル認証設定] を編集するか、新規に追加します。
- 編集するか、設定を識別するための名前を割り当てます。
- 設定の説明を入力します。これは省略可能です。
- [管理ポータル認証タイプ] で以下のいずれかのオプションを選択します。
オプション | 説明 |
|---|---|
パスワード | パスワードのみでログインを認証する場合に選択します。 アカウントアクティベーションを完了するためにPINを受信することがあります。 |
パスワードとPIN | パスワードとPINでログインを認証する場合に選択します。 このオプションを選択すると、以下のフィールドが表示されます。
|
ユーザによる新しいPINの要求を許可 | ユーザによる新しいPINの要求を許可する場合に選択します。 |
- [次へ] をクリックします。
- この構成の配布を選択します。
- [完了] をクリックします。
SAMLベースのIDプロバイダー(IdP)を設定しているユーザは、Ivanti Neurons for MDMで管理ポータルへのPIN認証が可能です。 管理ポータル認証のタイプはPINとパスワードでなければなりません。 この機能はセキュリティの高い二要素認証として機能します。 この場合、該当のユーザによるログインは以下の手順となります。
- PINがユーザのメールIDに送信されます。
- ユーザが管理ポータルログインページにPINを入力します。
- PINが正しい場合、ユーザはIdPのログインページにリダイレクトされ、そこでIdPのユーザ名とパスワードを入力します。
- IdPの認証情報が正しい場合、ユーザは管理ポータルにリダイレクトされ、登録プロセスを完了します。
管理ポータルにログインする際、ユーザが [パスワードを忘れた] をクリックすればパスワードをリセットできます。 次の画面でユーザは新しいパスワードと、メールアドレスに送信されてくるPIN(前回のユーザ認証モード設定に基づく)を入力します。 必要に応じて [PINを再送信] をクリックします。 ユーザが 2 回目のパスワードのリセット要求を送信するには、最初の要求から 15 分間待機する必要があります。
この構成をデバイスに配布すると、ユーザがパスワードやPINを使用してのログインに連続して失敗した場合(デフォルトは5回)にアカウントがロックされ、画面にユーザへのメッセージが表示されます。