セキュリティエンタープライズプロダクション展開
セキュリティエンタープライズプロダクション展開について
この展開は、 エンタープライズプロダクション展開 に基づいており、ユーザーが会社のネットワークの外部からログインする場合のセキュリティを確保するために DMZ が追加されています。
次の DMZ 構成をお勧めします。
- サービス マネージャウェブサーバーを備えた DMZ
- リバースプロキシサーバーを備えた DMZ
DMZ は認証アクセス用に構成されています。 Web サーバーが DMZ 内にある場合、各ユーザーは サービス マネージャにログインするためにユーザ名とパスワードを入力する必要があります。 このアーキテクチャでは、2 つのファイアウォールを設定および維持するための追加コストがかかります。
リバース プロキシ サーバーを実装する場合、アクセス認証の別のレイヤーを追加できます。 このアーキテクチャでは、2 つのリバース プロキシ サーバーとロード バランサーをセットアップして維持するための追加コストがかかります。
Web サーバーでの DMZ の使用について
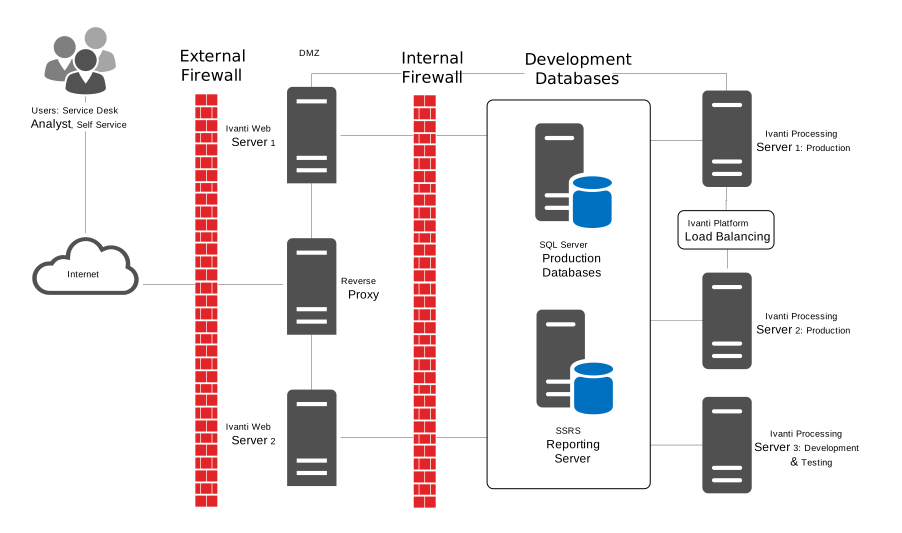
このオプションは、 サービス マネージャ Web サーバーを単一の企業ファイアウォールの外側に配置するよりも高いレベルのセキュリティを提供します。 インターネットと Web サーバーの間に 2 番目のファイアウォールを配置すると、 サービス マネージャ プロセス サーバーとデータベースへの外部からのアクセスを防ぐ半信頼ネットワークが形成されます。
次のアクションを実行して、 サービス マネージャ Web サーバーを強化することをお勧めします。
- 不要なサービスをすべて無効にする
- 必要なサービスを可能な限り低い権限で実行する
- 強力なパスワードを要求する
- 一定回数ログインに失敗するとアカウントがロックされる
- ゲストユーザーアカウントなどの不要なユーザーアカウントを削除または無効化する
- 管理者アカウントの名前または説明の変更
- サーバーに最新のセキュリティ更新プログラムとパッチをインストールする
- セキュリティログを有効にし、ログを頻繁にチェックする
Web サーバーが DMZ 内に配置されている場合も、会社のファイアウォールの外側に配置されている場合も同じ サービス マネージャ コンポーネントが Web サーバーにインストールされます。 Deployment_Enter_Prod.htm#h3_HEAT_SM_Component_Installationを参照してください。
DMZ に サービス マネージャ Web サーバーを配置したエンタープライズ展開の例
リバースプロキシサーバーを使用した DMZ の使用について
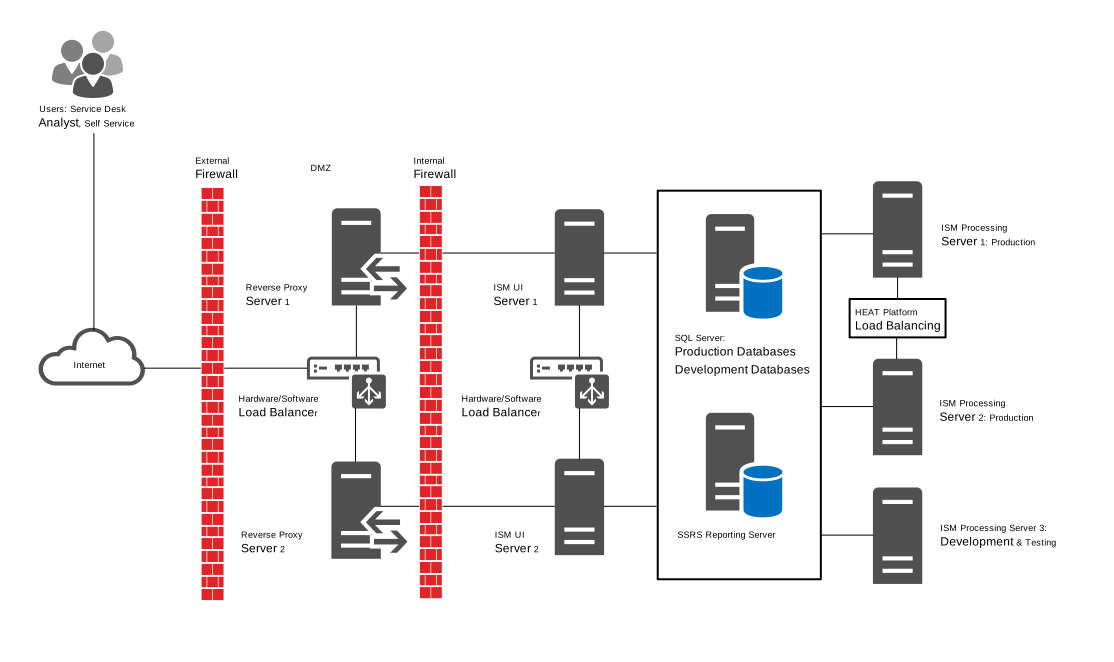
このオプションでは、Web サーバーを会社のファイアウォール内に配置することで、最高レベルのセキュリティが提供されます。 リバース プロキシ サーバーを DMZ に配置すると、 サービス マネージャ Web サーバーへのユーザー直接ログインを防ぐことができます。
さらに、Web サーバーをプロセス サーバーおよびデータベースと同じネットワーク上に配置することで、真の 3 層アーキテクチャを実現できます。
ファイアウォールの内側にある Web サーバーにも、外側にある Web サーバーと同じ サービス マネージャ コンポーネントがインストールされます。
このアーキテクチャでは、リバース プロキシ サービスをホストするサーバーの追加コストと、2 番目のファイアウォールの設定および保守が必要になります。 Deployment_Enter_Prod.htm#h3_HEAT_SM_Component_Installationを参照してください。
DMZ に サービス マネージャ リバース プロキシ サーバーを配置したエンタープライズ展開の例