
ID 제공자 구성
라이센스:Silver
ID 제공자(IdP)를 구성하여 MDM용 Ivanti Neurons에 기기 등록을 원하는 사용자를 인증하거나 이 관리자 포털 또는 셀프 서비스 포털에 액세스합니다. 사내 LDAP 호환 사용자 디렉터리가 필요합니다. MDM용 Ivanti Neurons는 모든 SAML 2.0 호환 IdP에서 작동합니다. Microsoft Entra ID 인증(Entra ID), Microsoft ADFS(Active Directory Federation Services), Okta, OneLogin, PingOne, Ping ID의 PingFederate는 MDM용 Ivanti Neurons와 호환되는 것으로 확인되었습니다.
이전에는 SAML 인증/IdP를 설정할 경우 기기 등록 및 포털 인증에 모두 SAML 인증이 사용되었습니다. 이제 관리자 포털 액세스 및 장치 등록을 위한 다양한 인증 방법을 선택할 수 있는 토글 버튼이 프로비저닝됩니다. 바이패스 토글은 장치 등록에만 적용 가능합니다.
기기 등록 중에 관리자는 ID 제공자 옵션을 무시하고 ID 제공자 페이지를 사용한 인증 대신 PIN을 사용하여 인증하는 옵션을 사용자에게 제공할 수 있습니다.
개요
- Microsoft AD 또는 다른 온프레미스 LDAP 디렉토리를 사용 중인 경우, Connector를 설정하여 사용자와 연결하고 사용자를 MDM용 Ivanti Neurons에 가져와야 합니다. 이미 완료하지 않았다면 Connector 또는 LDAP를 설정합니다.
- ID 제공자를 추가하면 사용자 인증이 LDAP에서 ID 제공자로 자동 전환됩니다.
- ID 제공자는 1개만 허용됩니다.
- IdP에 액세스할 수 없는 경우에는 MDM용 Ivanti Neurons 테넌트 관리자(TA) 계정으로 이 관리자 포털에 액세스하여 문제를 해결할 수 있습니다. TA는 로컬 계정이므로 외부 인증이 필요 없습니다. TA 계정은 MDM용 Ivanti Neurons가 프로비저닝되고 있으며 정보를 조직의 기술 담당자 또는 그에 준하는 담당자에게 제공했을 경우 생성됩니다. TA 계정 정보가 없다면 지원 담당자에게 문의하십시오.
- MDM용 Ivanti Neurons는 Windows 10 기기 등록 시 사용자 인증에 Microsoft Entra ID(Entra ID)를 지원합니다.
IdP 공급업체가 제공한 도구로 LDAP 사용자의 인증 유형을 설정합니다. IdP 인증 체계는 MDM용 Ivanti Neurons 설정보다 우선합니다. MDM용 Ivanti Neurons 인증 설정은 사용자 > 사용자 설정 > 기기 등록 설정 > 기기 등록 인증 유형에서 확인할 수 있습니다.
- Apple 기기 등록과 Configurator 기기 등록은 사용자 인증에 IdP를 사용하지 않습니다.
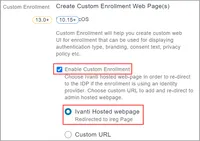
- Apple Business Manager iOS 및 macOS 기기 등록을 위해 작동하도록 ID 공급자를 구성하려면 관리 > Apple > 기기 등록 > 기기 등록 프로필 편집에 있는 사용자 지정 등록 활성화 및 관련 Ivanti 호스팅 웹페이지 설정을 활성화해야 합니다.자세한 내용은 기기 등록을 참조하십시오.
IdP 설정 유형
MDM용 Ivanti Neurons ID 페이지에서 다음의 IdP 제공자 유형 설정에 대해 안내합니다.
- MDM용 Ivanti Neurons IdP 설정 - 지원되는 MDM용 Ivanti Neurons IdP 제공자는 Entra ID, OneLogin, Okta, PingOne입니다.
- 온 프레미스 IdP 설정 - 지원되는 온 프레미스 IdP 제공자는 ADFS 3.0, PingFederate 8.2.1 및 PingFederate 8.1.3입니다.
- 일반 IdP 설정 - 이는 Microsoft ADFS, Okta, OneLogin 또는 PingFederate를 사용하지 않는 경우 사용할 수 있는 일반 설정 경로입니다.
ID 제공자(IdP) 구성
절차
- 관리 > ID > SAML 인증으로 이동합니다.
- ID 공급자 설정 유형을 클릭합니다.
- MDM용 Ivanti Neurons IDP 설정
- 온-프레미스 IDP 설정
- 일반 IDP 설정
- 해당하는 IdP를 선택합니다. 3단계에서 일반 IDP 설정을 선택한 경우 이 단계를 건너뛰고 5단계로 넘어갑니다.
- 선택한 IdP에 대해 화면에 표시되는 지침을 따릅니다.
- 완료를 클릭하세요.
관리자는 IdP를 통한 최초 인증 후 최대 2시간까지 Single Sign-On이 허용됩니다.
완료해야 하는 작업 설정
선택한 IdP에 따라 다음 관련 페이지 및 단계로 이동하게 됩니다.
ID 제공자 | 절차 |
|---|---|
|
|
|
|
|
|
로컬 사용자가 IdP 인증을 우회할 수 있도록 지원
IdP 또는 MDM용 Ivanti Neurons 연결이 중지되어 MDM용 Ivanti Neurons 측에서 문제 해결이 필요한 경우, 특정 관리자는 인증을 위해 LDAP 또는 IdP와 같은 외부 시스템에 의존하지 않고 MDM용 Ivanti Neurons에 로그인할 수 있는 권한이 필요합니다. 시스템 관리 역할을 가진 로컬 사용자만 IdP 인증을 우회할 수 있습니다.
IdP 인증을 우회할 로컬 사용자 목록을 생성합니다.
절차
- 관리 > ID를 클릭합니다.
- IdP 인증을 우회할 로컬 사용자 섹션 아래에서 +사용자 추가를 클릭합니다.
- 시스템 관리 역할을 가진 로컬 사용자만 표시하는 목록에서 일부 사용자를 선택합니다.
- 저장을 클릭하세요.
IdP 인증을 우회하는 로컬 사용자 목록에서 사용자를 삭제하려면 삭제하려는 항목 옆의 삭제 아이콘을 클릭합니다.
ID 페이지를 볼 수 없는 경우 필요한 권한이 없는 것일 수 있습니다. 다음 역할 권한 중 하나로 설정되어 있어야 합니다.
- 시스템 관리
- 시스템 읽기 전용