
稽核追蹤
「稽核追蹤」提供使用者活動和系統事件的詳細記錄,有利於提高可見性、落實責任並達到合規要求。 稽核追蹤用來追蹤使用者和系統的重要和特定動作。 它們著重於記錄關鍵動作。 它確定一種模式並識別任何未經授權的行為。 然後對這些動作進行稽核。
電源管理、修補程式管理和修補程式報告等元件均支援稽核追蹤。
當對各個修補程式執行多個活動時,表格會將其稱為多個修補程式,並在附加詳細資訊中擷取詳細資訊。
檢視稽核追蹤
要查看稽核追蹤,請導覽至管理員 > 稽核追蹤。
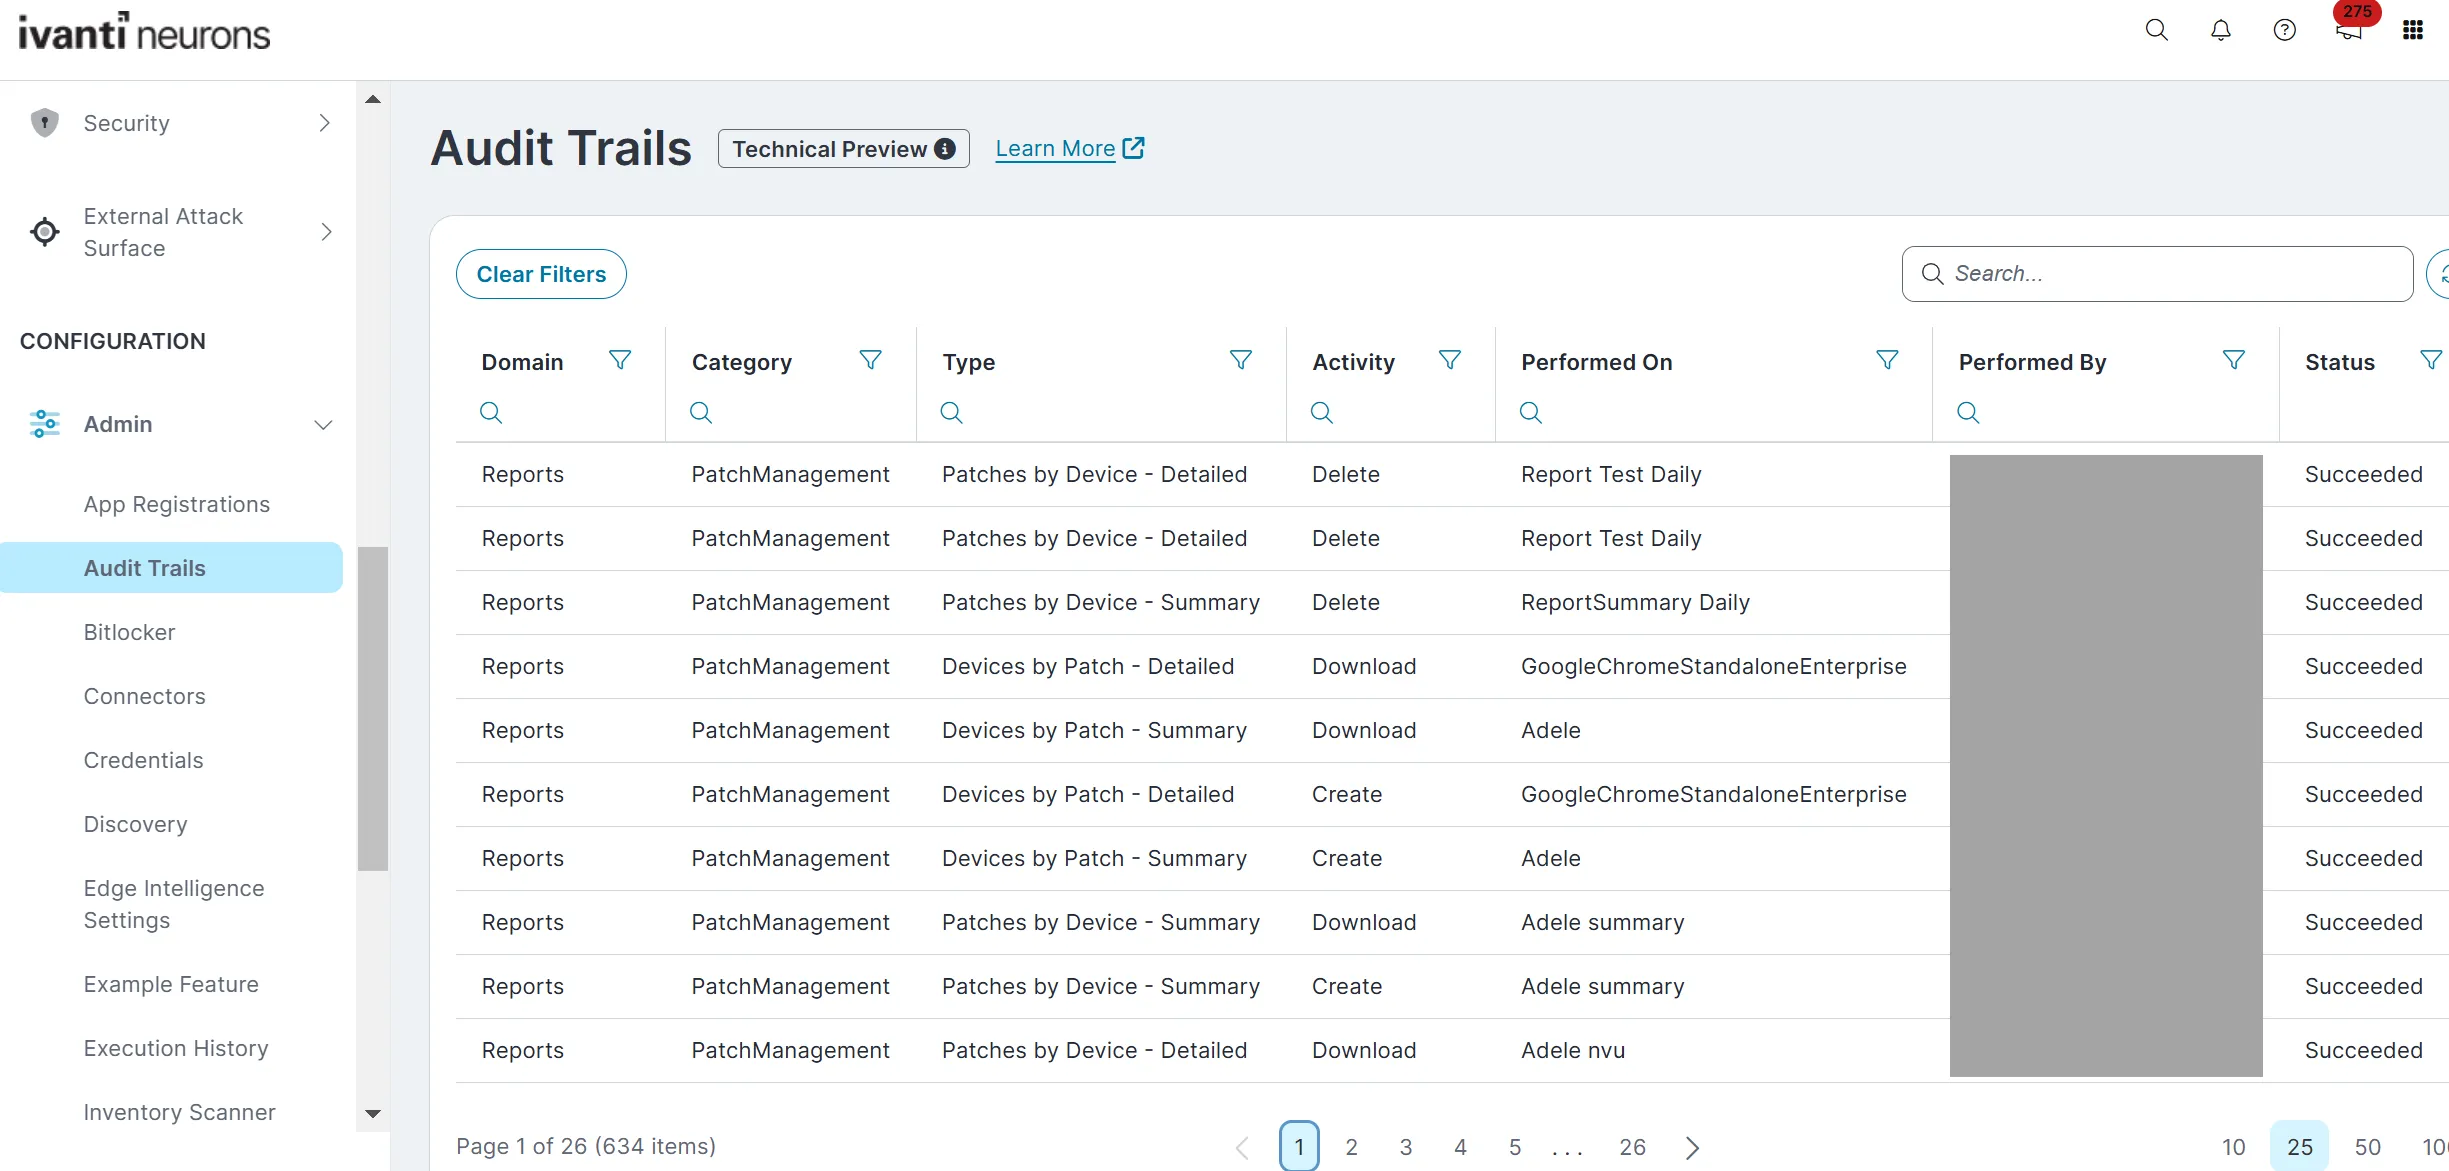
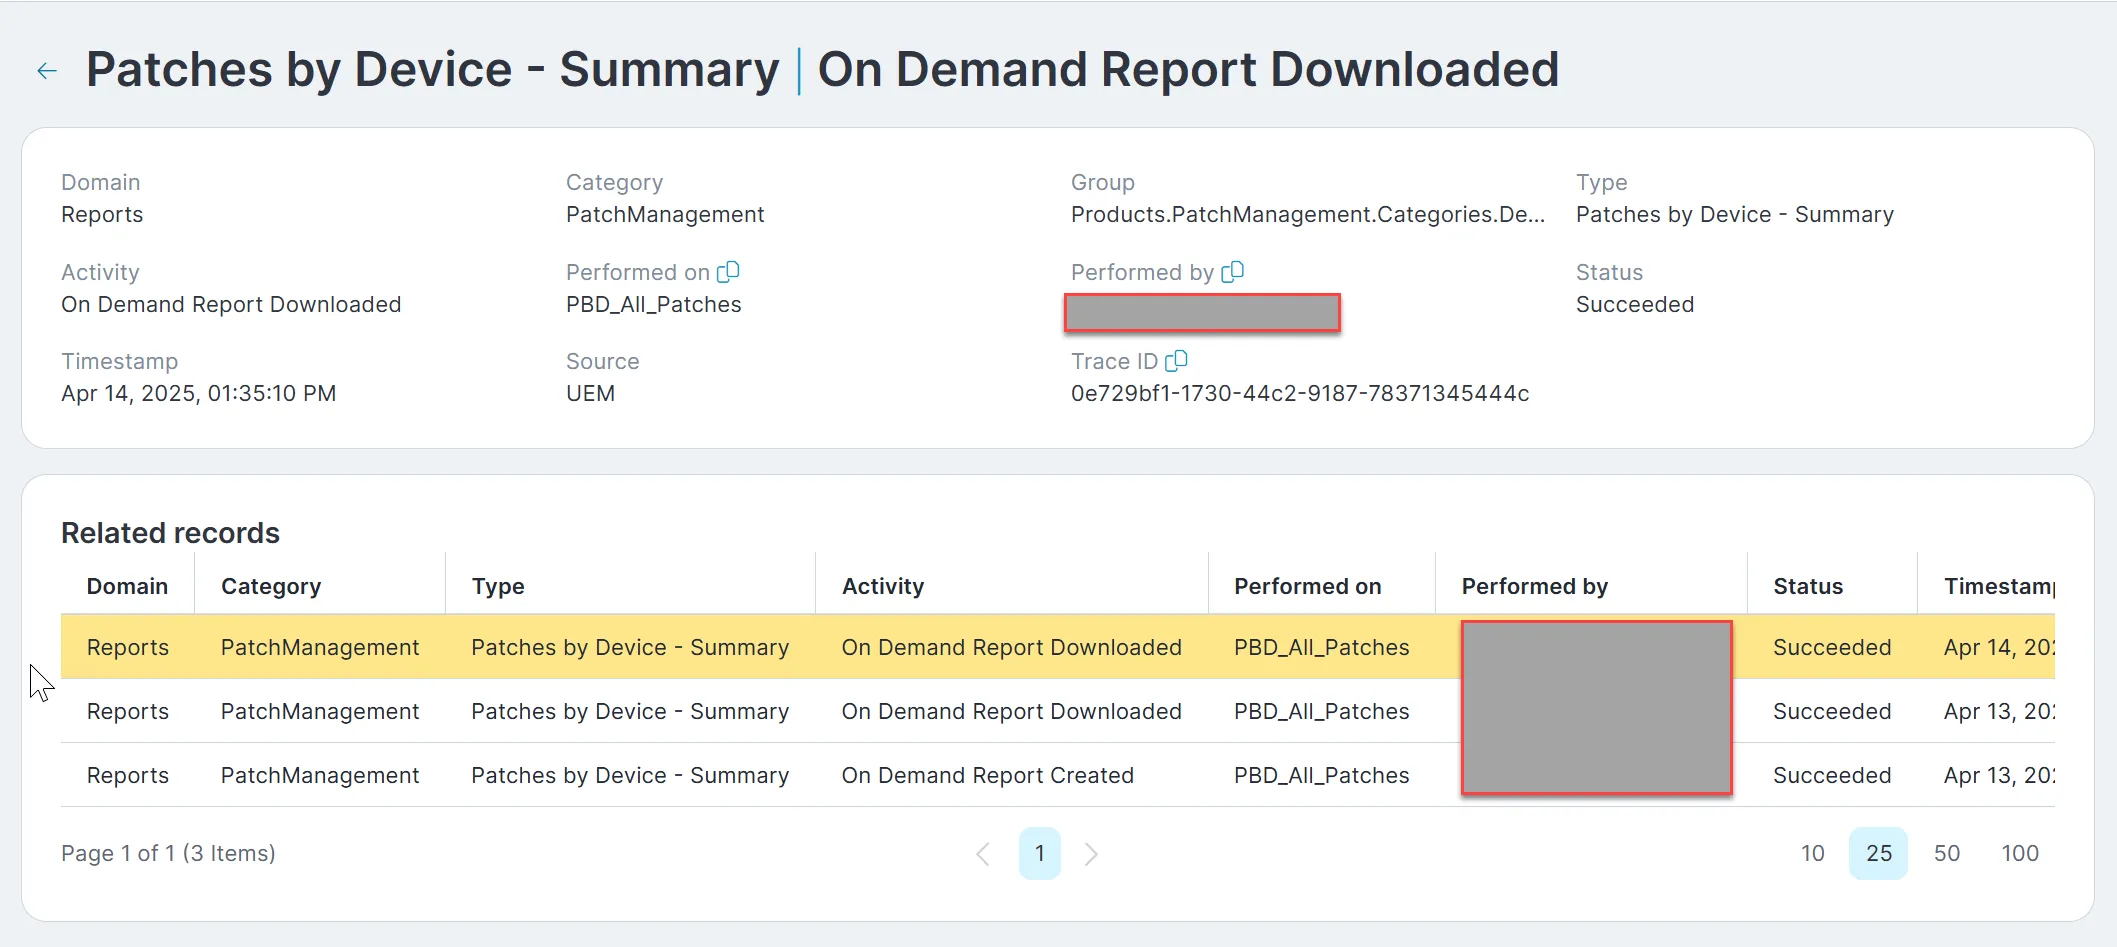
稽核追蹤中捕獲的事件可能有也可能沒有帶有附加詳細資訊的相關記錄,或者它可能具有相關事件、對屬性的值所做的更改以及其他屬性。
要檢視更多詳細資訊,請按一下  。
若要匯出報告,請從 匯出至 CSV 下拉功能表中選取全部或已選取記錄。
稽核追蹤存取方法
Ivanti Neurons 平台提供多種取得稽核記錄的方法,可辨識您需求的廣泛範圍和規模。 每個選項都針對特定情況設計:
- 快速調查
使用稽核追蹤快速進行疑難排解。 它可讓您搜尋 30 天的記錄,以診斷問題並追蹤發生的事件。
- 監管合規
排程自動化報告,將最多 90 天資料直接傳送到您的電子郵件。 此功能非常適合記錄保留、定期稽核和長期審查。
- 安全性資訊與事件管理 (SIEM) 整合
利用 Azure Blob Storage 連接器或 Splunk HEC 連接器或 Amazon S3 連接器將記錄匯出至雲儲存空間,或將其擷取至第三方 SIEM 工具。 您可以將連接器設定為每 30、45 或 60 分鐘傳送記錄一次,這使得它成為自動化長期儲存並與您的完整安全性監視堆疊整合的理想方式。
比較稽核追蹤存取方法
下表為您提供 Ivanti Neurons 平台中不同稽核追蹤存取方式的詳細資料比較:
功能/方法 | 資料保留 | 整合 | 最佳使用案例 |
|---|---|---|---|
稽核追蹤 | 30天 | 空 | 立即疑難排解、主動監視。 |
90天 | 從電子郵件手動下載 | 合規性稽核、定期歸檔、定期審查。 | |
每 30、45 或 60 分鐘持續匯出記錄 | 透過 Azure 的 SIEM | 集中儲存、SIEM 管線整合、記錄彙總。 | |
每 30、45 或 60 分鐘持續匯出記錄 | Splunk Enterprise | 進階分析、中央關聯、威脅偵測。 | |
每 30、45 或 60 分鐘持續匯出記錄 | Amazon S3 | 若要進一步處理儲存在 S3 貯體中的記錄,您可以使用 Logstack 或其他類似的擷取工具從 S3 提取記錄並將其擷取到 Elasticsearch。 這樣就能將儲存的記錄資料與 ELK 堆疊無縫整合,以強化搜尋和分析。 |
重要說明
- 當您啟動遠端控制工作階段時,會擷取稽核追蹤。 由於系統設計,連線狀態和完整的工作階段詳細資料可能不會顯示。 稽核記錄會顯示起始事件,但可能並未包含所有連線結果。
- 由於資料處理和儲存的差異,稽核軌跡項目可能不會同時出現在 UI、報告或輸出連接器匯出中。 有時,您可能會在項目出現在其他地方之前,在某個位置看到項目。 一般而言,延遲的項目會包含在下一個排程報表或輸出連接器執行中。
- 稽核追蹤 UI 和直接匯出最多可顯示 10,000 筆記錄。 如果您需要 30 天期間的更多記錄,請使用報告匯出所有項目,或在 UI 中套用篩選器以縮小結果範圍。