
監査証跡
監査証跡は、ユーザ アクティビティとシステム イベントの詳細なログを提供することで可視性、答責性、準拠性を強化します。 監査証跡は、ユーザとシステムの重要な特定のアクションを追跡します。 監査証跡は重要なアクションを記録することを重視します。 パターンが判別され、不正なアクションが識別されます。 その後、これらのアクションが監査されます。
電源管理、パッチ管理、パッチ レポートなどのコンポーネントが監査証跡でサポートされます。
さまざまなパッチに対して複数のアクティビティが実行された場合、テーブルには複数のパッチおよび詳細が追加詳細にキャプチャされるという記述があります。
監査証跡の表示
監査証跡を表示するには、[管理] > [監査証跡] に移動します。
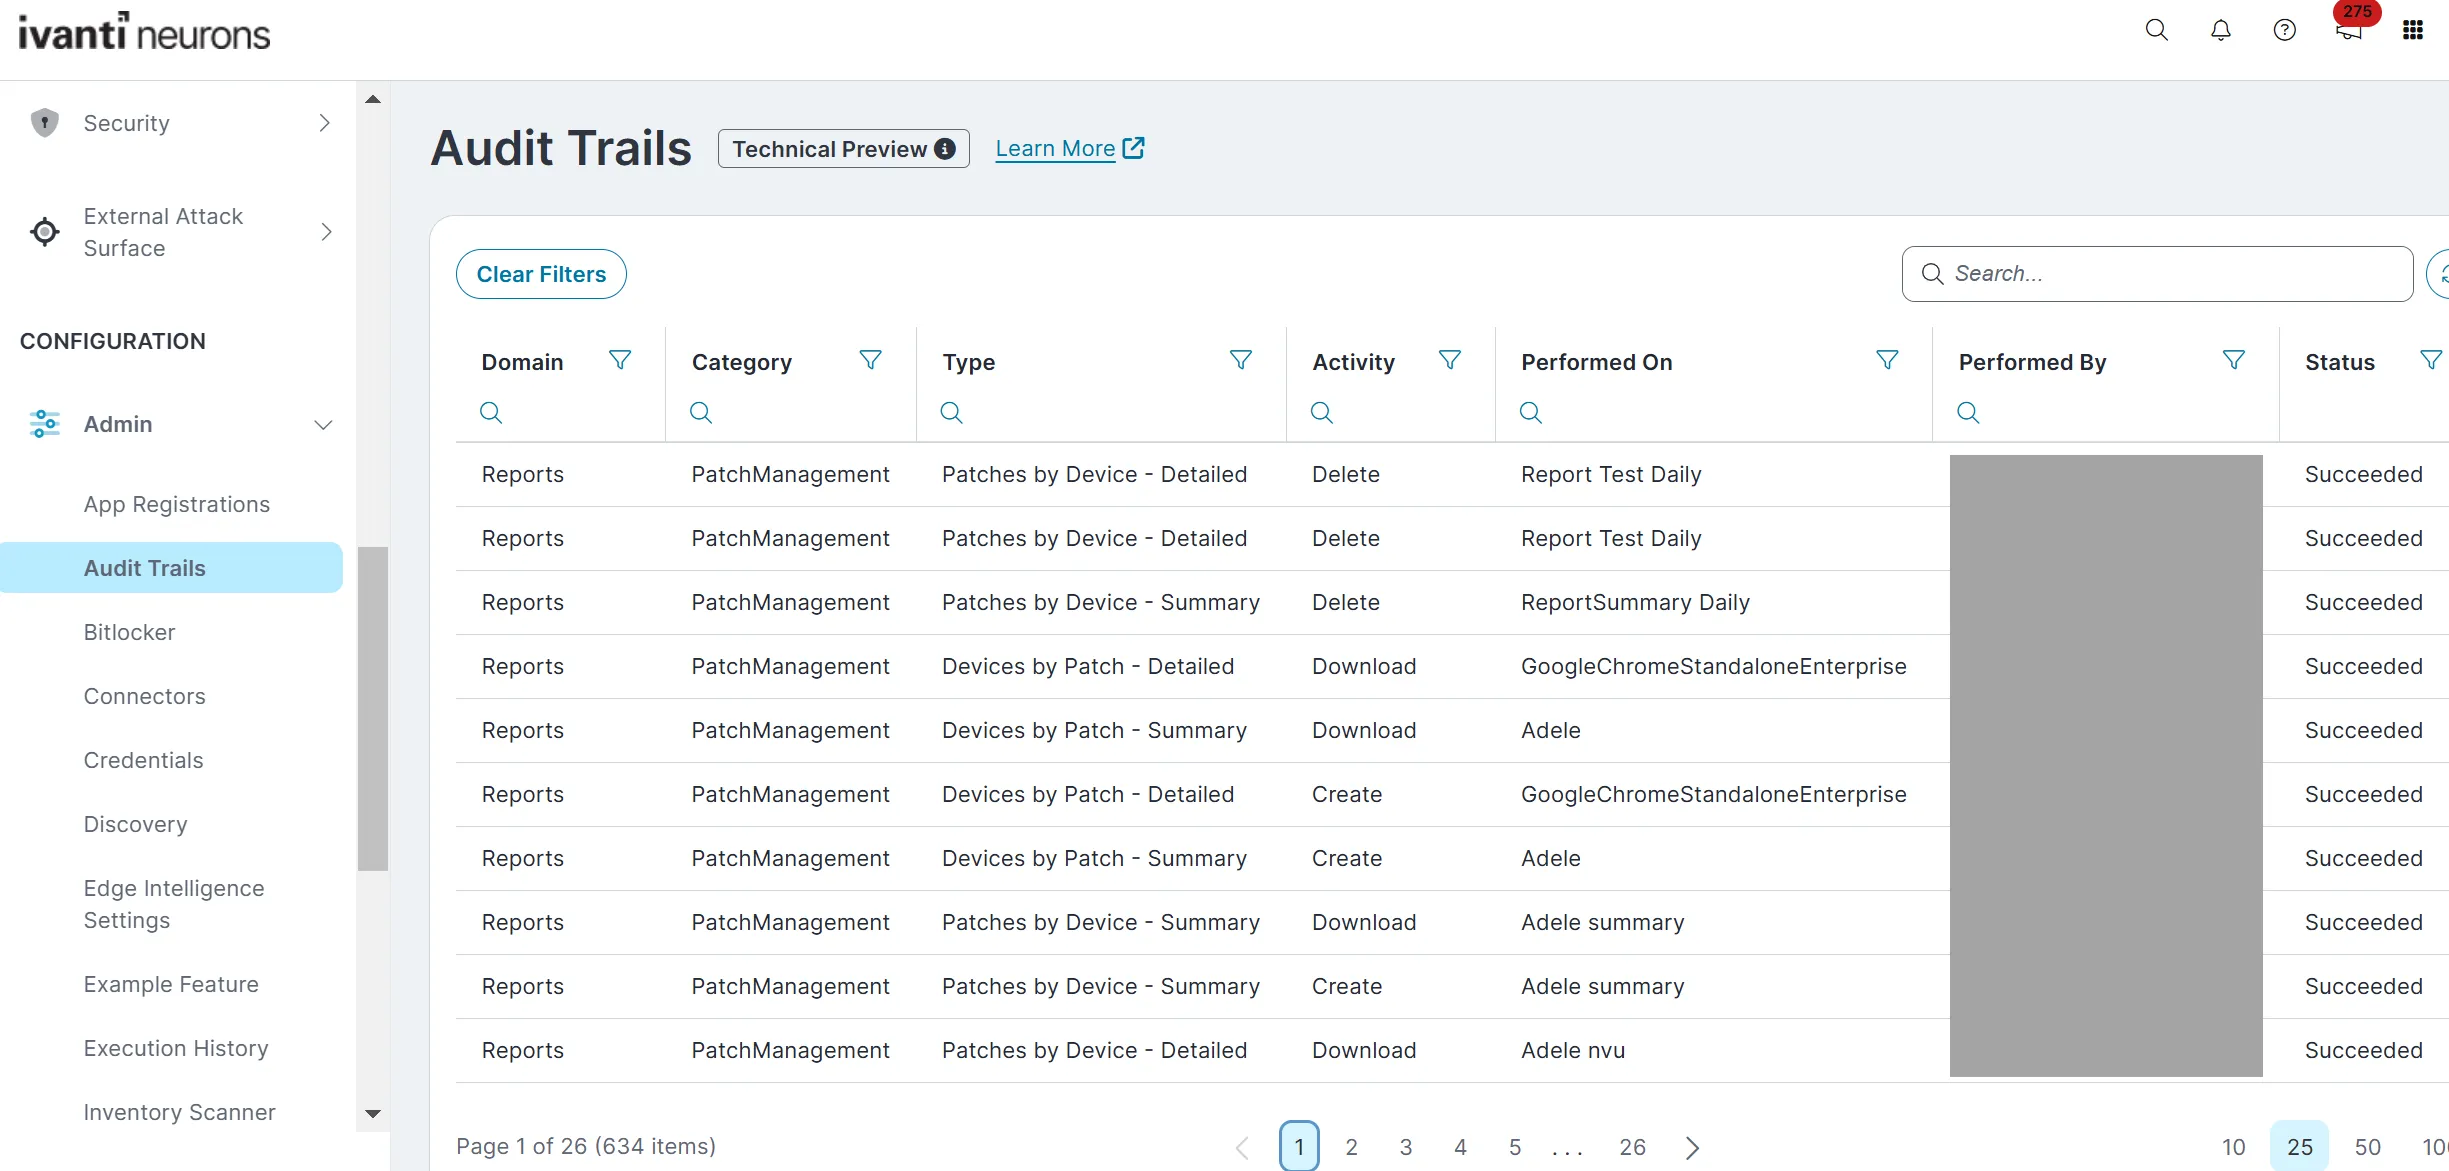
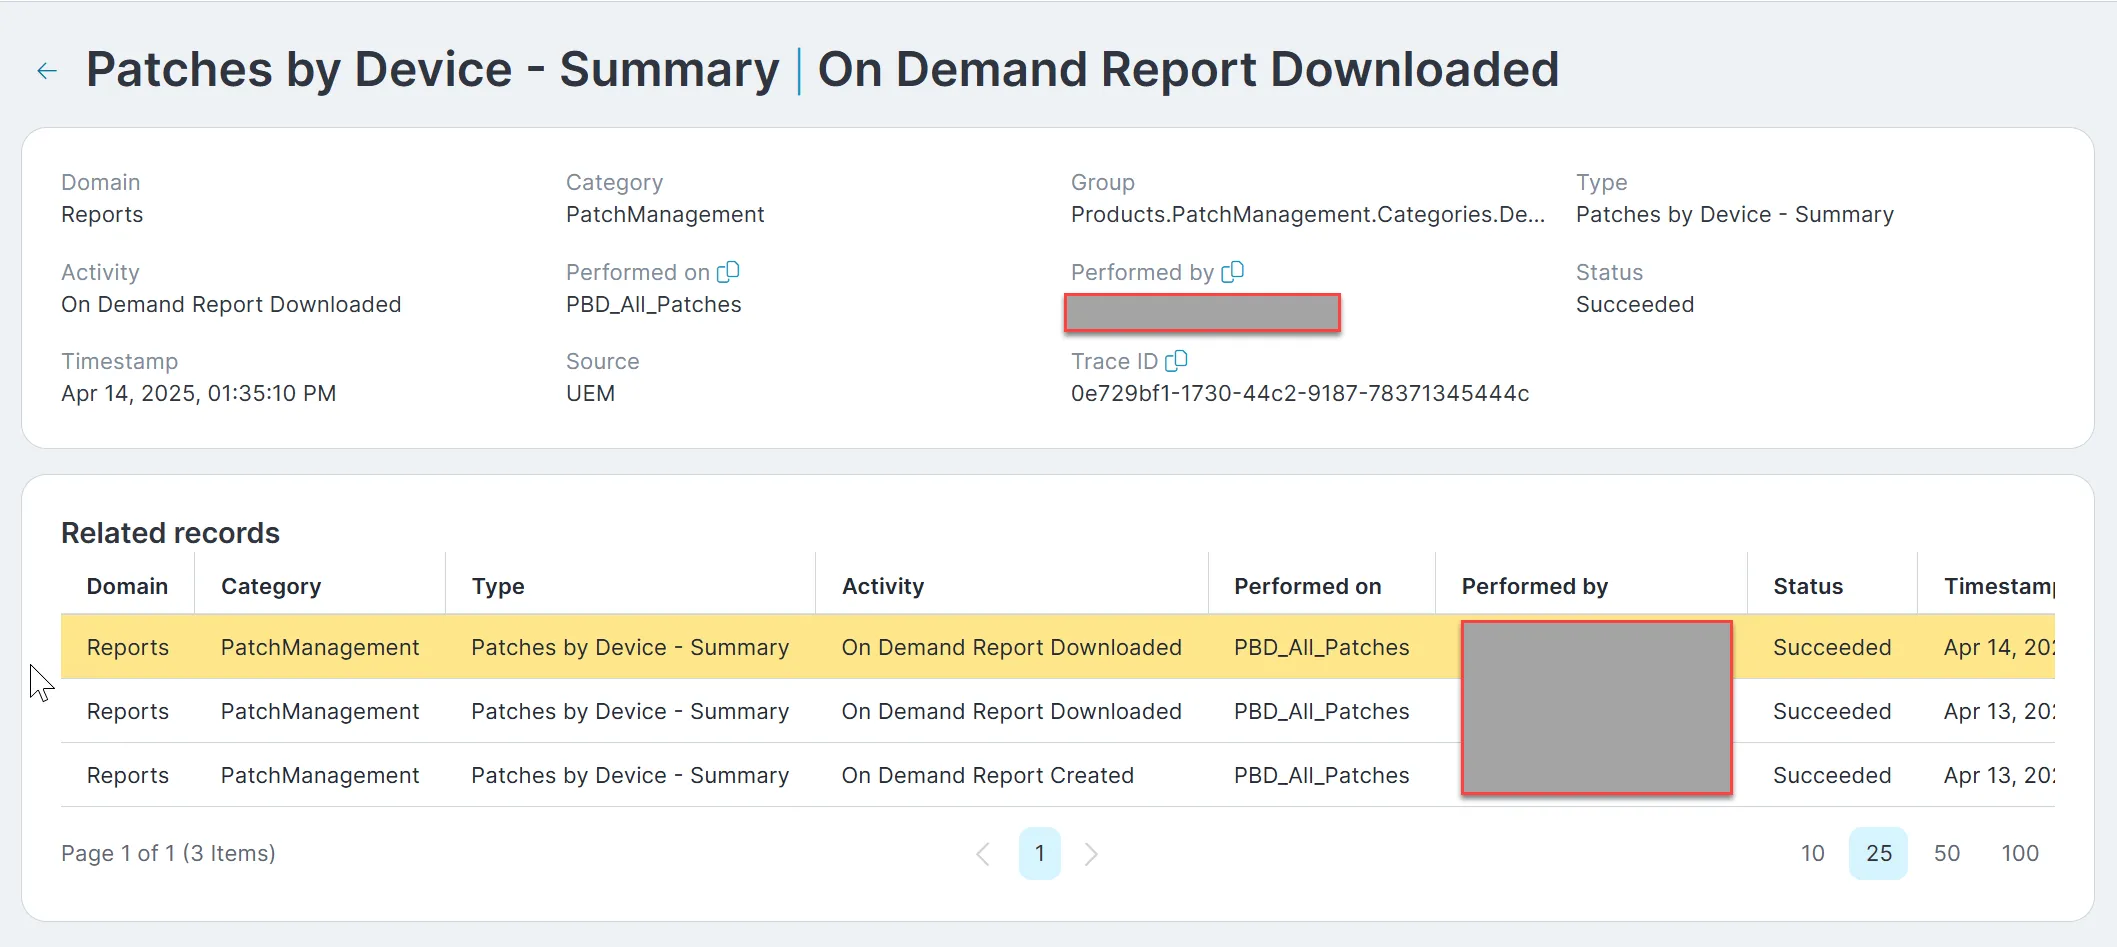
監査証跡でキャプチャされたイベントには、追加の詳細を含む関連レコードがある場合とない場合があります。また、関連イベント、属性に対して行われた値の変更、および追加の属性がある可能性もあります。
追加の詳細を表示するには、 をクリックします。
レポートをエクスポートするには、[CSV にエクスポート] ドロップダウンから [すべて] または [選択されたレコード] を選択します。
監査証跡へのアクセス方法
Ivanti Neurons プラットフォームは、幅広いニーズと規模を認識して、監査ログを取得するためのいくつかの方法を提供します。 各オプションは、特定の状況に合わせて設計されています。
- 迅速な調査
監査証跡を使用して、迅速なトラブルシューティングを行います。 30日間のログを検索して、問題を診断し、発生したインシデントを追跡できます。
- 規制への準拠
最大90日間のデータを電子メールに直接配信する自動レポートをスケジュールします。 この機能は、記録保持、定期監査、長期レビューに最適です。
- セキュリティ情報とイベント管理 (SIEM) の統合
ログをクラウド ストレージにエクスポートする、またはサードパーティの SIEM ツールに取り込むには、Azure Blob ストレージ コネクタまたは Splunk HEC コネクタまたは Amazon S3コネクタを利用します。 30分、45分、または60分ごとにログを送信するようにコネクタを構成すると、長期ストレージを自動化し、完全なセキュリティ監視スタックと統合する理想的な方法になります。
監査証跡アクセス方法の比較
次の表は、Ivanti Neurons プラットフォームで監査証跡にアクセスするためのさまざまな方法の詳細比較を示しています。
機能/方法 | データの保持 | 統合 | 最適なユースケース |
|---|---|---|---|
監査証跡 | 30日 | なし | 迅速なトラブルシューティング、アクティブな監視。 |
90日 | 電子メールからの手動ダウンロード | コンプライアンス監査、定期的なアーカイブ、定期的なレビュー。 | |
30分、45分、または60分ごとに継続的にログをエクスポート | Azure 経由の SIEM | 中央ストレージ、SIEM パイプライン統合、ログ集計。 | |
30分、45分、または60分ごとに継続的にログをエクスポート | Splunk Enterprise | 高度な分析、一元的な相関、脅威検出。 | |
30分、45分、または60分ごとに継続的にログをエクスポート | Amazon S3 | S3バケットに保存されたログをさらに処理するには、Logstack または他の同様の取り込みツールを使用して、S3からログを取り出し、Elasticsearch に取り込むことができます。 これにより、保存されたログ データを ELK スタックとシームレスに統合し、検索と分析を強化できます。 |
重要なメモ
- 監査証跡は、リモート コントロール セッションを開始するとキャプチャされます。 システム設計により、接続ステータスと完全なセッション詳細が表示されない場合があります。 監査レコードには開始イベントが表示されますが、すべての接続結果が含まれるわけではありません。
- データ処理とストレージの違いにより、監査証跡エントリが UI、レポート、またはアウトバウンド コネクタ エクスポートに同時に表示されない場合があります。 ある場所に表示されたエントリが別の場所には表示されない、ということもあります。 通常、遅延したエントリは、次にスケジュールされているレポートまたはアウトバウンド コネクタの実行時に含まれます。
- 監査証跡 UI と直接エクスポートには、最大10,000件のレコードが表示されます。 30日間で必要なレコード数がもっと多い場合は、レポートを使用してすべてのエントリをエクスポートするか、UI でフィルタを適用して結果を絞り込みます。